Golpe da carteira cripto lacrada com eSIM: como evitar
Ladrões venderam Ledger Nano X adulteradas com chip que lê a seed na tela e manda via eSIM/LTE. Quase US$ 100 milhões. Como não comprar “lacrado” de marketplace duvidoso.

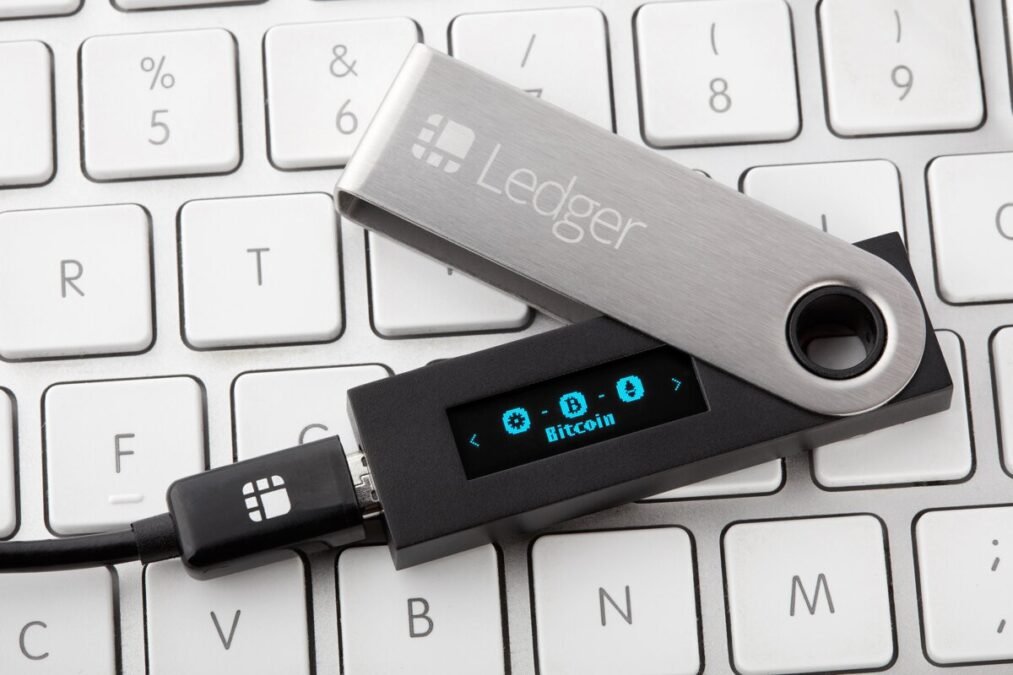
Hardware wallet “offline” não é mágica se alguém leu a seed na tela e mandou isso pela rede celular. A Heise descreveu o golpe: Ledger Nano X adulteradas, vendidas como novas, com hardware extra que intercepta o que o Secure Element manda pro display, reconhece as palavras da seed e transmite via modem LTE + eSIM minúsculo + antena, alimentados pela bateria do próprio stick. Observadores de blockchain falam em cerca de US$ 93 milhões drenados de mais de 300 carteiras; a Heise arredonda a ordem de grandeza pra ~US$ 100 milhões.
O Secure Element em si não foi “quebrado” no sentido clássico. Os atacantes leram o caminho até a telinha. Se a frase de recuperação aparece no display e um chip espião copia, o resto do teatro de “cold storage” desaba.
Como o esquema encaixa
Análise citada: Tibane Labs. Gerações do golpe evoluíram de gambiarra com bateria trocada (Joe Grand mostrou versão manual em maio na Hardware.io) até série com peças usinadas e bateria original intacta. Truque de espaço: raspar a espuma atrás da tela Ledger e enfiar o pacote espião. Aberto o case, quase parece Nano X legítima, salvo um fio de antena.
Suspeita comercial aponta pra CryptoBilis, revenda forte no Sudeste Asiático (Malásia). Ledger teria admitido perda a pelo menos um cliente com dispositivo manipulado, barrado a CryptoBilis e proibido retornos entre dealers por enquanto. Há relato de unidade adulterada comprada via Amazon Japão de seller chinês, postada da Malásia. Mudança de dono não anunciada na revenda também entra na fofoca da cena; trate nomes de “novo dono” como não verificados até prova melhor.
No thread do HN, jacquesm aponta o portfolio do Grand Ideastudio sobre Ledger e a lição de não deixar espaço vazio no hardware (epóxi). klinch resume o choque técnico: modem LTE tão pequeno quanto o relato. BleepingComputer e outras coberturas ecoam a confirmação parcial da Ledger sobre implant em dispositivo de cliente.
O que muda pra você no Brasil
O bolso geek BR compra Ledger e similares em marketplace, “parceiro”, grupo de Telegram e anúncio “lacrado barato”. Esse golpe é exatamente o cenário em que preço bom demais e seller opaco matam. Se a seed é gerada no aparelho comprometido, o ladrão recebe a chave e espera você depositar.
Checklist duro, sem romantizar:
- Compre só no site oficial da marca ou revendedor listado por ela, com nota e rastreio claros.
- Desconfie de Amazon/ML/Shopee de terceiro com preço agressivo, sobretudo ship internacional estranho.
- Na primeira liga, siga o ritual oficial de autenticidade (holograma, firmware, checagens que a Ledger documenta). Se o unboxing parecer remanufaturado, pare.
- Se você comprou de CryptoBilis nos últimos meses: a orientação reportada é não inicializar aparelho parado; se já usou, mover fundos pra carteira nova com seed nova gerada em device confiável.
- Nunca digite seed em site, app “suporte” ou QR mandado por estranho. Este golpe é supply-chain físico; phishing digital continua paralelo.
Opinião NM
Cold wallet continua fazendo sentido contra malware de PC. Ela não te salva de supply chain hostil. A frase “não é seu computador, não são suas chaves” precisa de irmã: “não é seu fornecedor, não é sua seed”. Eu preferiria pagar o preço cheio no canal oficial do que economizar R$ 200 num stick “lacrado” de seller sem história.
Também vale calibrar histeria: não é “toda Ledger do mundo está infectada”. É um ataque a um canal de revenda e a unidades adulteradas. Jogar o device no lixo por pânico sem evidência é outro tipo de prejuízo. Evidência, canal de compra e procedimento de setup importam mais que meme.
Por que eSIM dentro do stick assusta
A narrativa clássica de cold wallet assume isolamento: sem Wi-Fi, sem Bluetooth útil ao atacante, seed só no display seguro. Um modem LTE escondido quebra o isolamento sem você abrir o app do banco. A seed nasce no aparelho, você anota no papel, acha que está safe, e o pacote já telefonou pra casa. É supply-chain theater.
Gerações anteriores do ataque ainda trocavam bateria e deixavam fio feio. A geração descrita agora cabe atrás da tela com acabamento de série. Isso importa pra inspeção visual amadora: “parece legítimo” deixou de ser teste suficiente. Canal de compra e verificação de firmware oficial pesam mais que olhar o plástico.
Se você guarda quantias relevantes, considere também procedimento de cerimônia de setup: device novo de canal oficial, seed gerada offline, teste com valor mínimo, endereços verificados no display, never reuse seed de device suspeito. Não é paranoia de filme. É higiene barata perto do tamanho dos drains reportados.
No fim, o golpe não inventa uma falha mística no chip seguro: ele ataca a confiança no plástico que chegou pelo correio. Trate o unboxing como etapa de segurança, não como unboxing de gadget. Se a origem for turva, o device é suspeito até prova em contrário, mesmo com holograma bonito.
O que fazer agora
1. Se vai comprar hardware wallet, abra só o site oficial e o programa de revendedores.
2. Se já tem fundos em device comprado de marketplace duvidoso, planeje migração com seed nova em device de canal limpo (sem postar seed em lugar nenhum).
3. Leia a matéria da Heise e o material técnico do Grand Ideastudio linkado no HN.
4. Ignore “suporte Ledger” que te chama no Telegram pedindo as 24 palavras.
Cripto adora a palavra trustless. Supply chain de USB stick é o lugar mais trusted-by-accident do stack. Este golpe só escancarou. Eu continuo achando hardware wallet útil. Eu só recuso a fantasia de que o plástico lacrado do marketplace é templo sagrado.
Imagem: Ledger Nano X com tela, imagem da matéria Heise sobre o golpe do eSIM
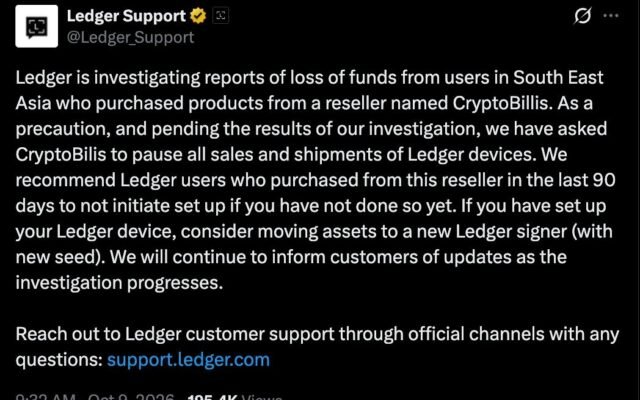 News FinançasGolpe da CryptoBilis: perdas de quase US$ 90 milhõesLedger investiga (09/10) perdas de quem comprou carteiras da revendedora CryptoBilis no Sudeste Asiático. Estimativas on-chain chegam perto de US$ 90 mi.
 GuiaBinance lança IA grátis que monta estratégia criptoBinance lança Binance Intelligence (05/10): Binance AI grátis, agente AI Pro por 19,99 USDC/mês e Agent OS para devs, com subcontas isoladas.
 DicaCrypto: aporte fixo e ignore o gráficoAporte fixo crypto sem checar o gráfico o dia todo: DCA no calendário, tese escrita, FOMO de Twitter fora da ordem do mês.
 DicaTeste grátis que vira cobrança: o marketing das assinaturas e como se defenderTeste grátis com cartão conta com o seu esquecimento. Os truques mais comuns, o caso Prime nos EUA, o que o CDC garante e como eu evito pagar assinatura esquecida.
Comentários (0)
Para comentar, entre ou crie sua conta.