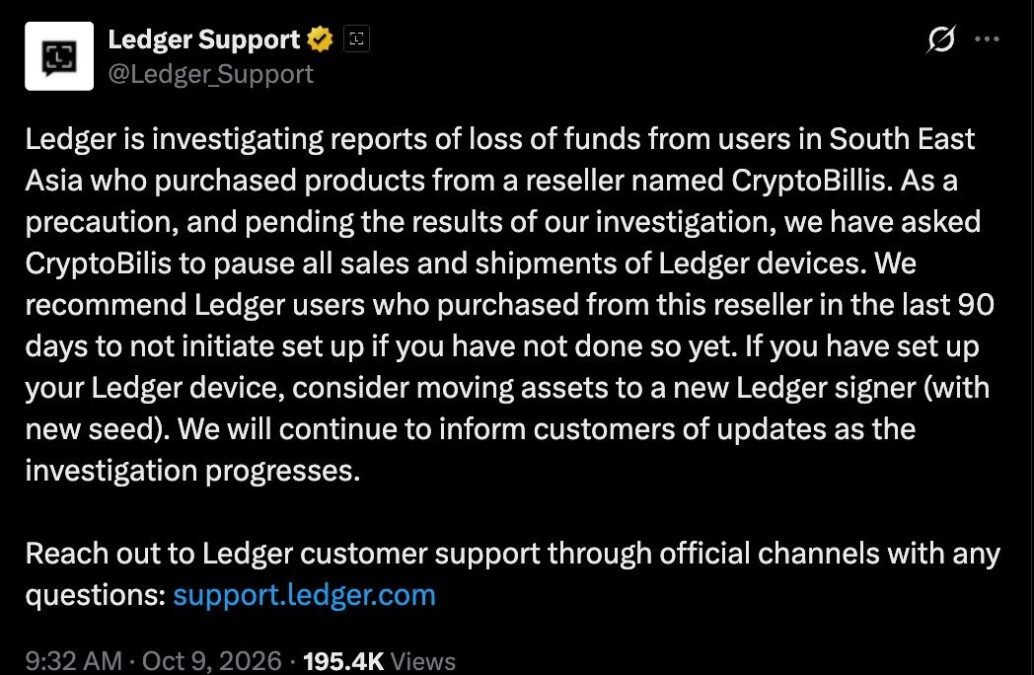
Golpe da CryptoBilis: perdas de quase US$ 90 milhões
Ledger investiga (09/10) perdas de quem comprou carteiras da revendedora CryptoBilis no Sudeste Asiático. Estimativas on-chain chegam perto de US$ 90 mi.

Você compra uma carteira física justamente para não ser roubado, num revendedor autorizado, e mesmo assim perde tudo. É o que clientes de um revendedor da Ledger no Sudeste Asiático relatam, e investigadores on-chain já falam em perdas perto de US$ 90 milhões.
Na sexta-feira (09/10), a Ledger confirmou que está investigando relatos de perda de fundos entre pessoas que compraram aparelhos da CryptoBilis, revendedora autorizada da marca na Indonésia, na Malásia e nas Filipinas. O caso foi noticiado pelo Cointelegraph (09/10/2026), pelo Decrypt (09/10/2026) e pela CryptoSlate (09/10/2026).
O que a Ledger disse
Em comunicado no X, pela conta de suporte, a Ledger pediu que a CryptoBilis suspendesse imediatamente vendas e envios de aparelhos, como precaução. A orientação aos clientes foi direta. Quem comprou um Ledger da CryptoBilis nos últimos 90 dias e ainda não configurou o aparelho não deve configurar. Quem já configurou deve considerar mover os criptoativos para um novo dispositivo Ledger, com uma frase de recuperação nova.
Ao Cointelegraph, a empresa disse que o incidente parece isolado nesse revendedor e nesse mercado e que não recebeu relatos envolvendo aparelhos comprados direto com ela. “A infraestrutura, os sistemas e os serviços da Ledger não foram comprometidos”, afirmou. A Ledger não informou quantos clientes foram afetados, quanto foi perdido nem a causa das perdas.
De onde vêm os números
As cifras não são da Ledger. O pesquisador on-chain tanuki42 identificou oito endereços ligados a mais de US$ 72 milhões em perdas. Outro investigador, Specter, estimou mais de US$ 86 milhões espalhados entre Bitcoin, Ethereum e Tron, a partir de entradas vindas de centenas de carteiras de supostas vítimas. Depois, a empresa de segurança MistTrack colocou o valor mais perto de US$ 90 milhões.
Nenhuma dessas estimativas foi verificada de forma independente, e ainda não está provado que todas as carteiras incluídas na conta foram drenadas pela mesma operação. A Security Alliance, organização de resposta a incidentes do setor, ampliou os achados de tanuki42 e pediu que vítimas entrem em contato.
Uma parte do dinheiro pode ter salvação. Segundo a MistTrack, a Tether começou a congelar USDT ligado ao incidente. Como o USDT tem controles administrativos, a emissora consegue bloquear transferências de endereços específicos. O limite é óbvio: a Tether não congela Bitcoin nem Ether, e congelar não significa devolver o dinheiro automaticamente para quem perdeu.
Ataque à cadeia de suprimentos
A hipótese mais comentada é um ataque à cadeia de suprimentos: aparelhos falsificados ou adulterados chegando ao cliente por um canal que parecia confiável. Changpeng Zhao, fundador da Binance, escreveu no X que, “pelo que se sabe até agora”, o caso parece localizado num ataque à cadeia de suprimentos de um único fornecedor. Mark Karpelès, ex-CEO da Mt. Gox, pediu à CryptoBilis que abrisse aparelhos ainda não vendidos para inspecionar as placas em busca de implantes.
A CryptoSlate lembra um detalhe técnico importante. O sistema Genuine Check da Ledger verifica o Secure Element, o chip de segurança do aparelho. A documentação da própria empresa reconhece que essa checagem não necessariamente detecta modificações físicas em outras partes do hardware se o chip original estiver intacto. Ou seja, um aparelho alterado poderia passar na verificação. Até agora, porém, não há prova de que implantes causaram os roubos. A causa segue em aberto.
O motivo de a Ledger pedir uma frase nova, e não só um aparelho novo, é simples. Se o ataque capturou a frase de recuperação durante a configuração, quem tem essa frase controla os fundos em qualquer aparelho. Trocar só o hardware e restaurar a mesma frase não resolve nada. Por isso a orientação é gerar uma frase do zero e mover tudo para os endereços novos.
A lição que vale para qualquer carteira
Eu uso esse caso como lembrete de uma coisa que muita gente esquece: carteira física protege a sua chave contra ataques pela internet, mas não protege contra um aparelho que chegou adulterado. A segurança começa antes de abrir a caixa.
O mais incômodo aqui é que as vítimas fizeram o que se recomenda. Compraram num revendedor que aparece na lista oficial da Ledger. Isso mostra que “autorizado” reduz o risco, mas não zera.
Na prática, algumas regras ajudam bastante. Compre direto do fabricante sempre que possível. Desconfie de qualquer aparelho que venha com frase de recuperação já impressa ou com o aparelho já configurado: a frase precisa ser gerada pelo próprio dispositivo, na sua frente, na primeira configuração. Faça a verificação de autenticidade do fabricante. E se algo parecer estranho na embalagem, não use.
Para quem comprou um Ledger da CryptoBilis, a orientação da empresa é a que vale: não configurar o aparelho novo e, se já configurou, transferir os fundos para um dispositivo novo com uma frase nova. A Ledger diz que o problema parece restrito a esse revendedor e a esse mercado.
Também é um bom momento para lembrar que congelamento de stablecoin corta para os dois lados. Aqui, a capacidade da Tether de bloquear USDT pode ajudar vítimas. Mas é o mesmo poder que faz muita gente questionar quão “descentralizado” é guardar patrimônio em stablecoin. Não tem resposta simples.
O que aconteceu com a Ledger?
A Ledger está investigando perdas de fundos de clientes que compraram aparelhos da revendedora CryptoBilis, no Sudeste Asiático. A empresa diz que seus sistemas não foram comprometidos.
Quanto foi roubado?
A Ledger não divulgou valores. Investigadores on-chain estimam entre US$ 72 milhões e perto de US$ 90 milhões, números ainda não verificados de forma independente.
Comprei um Ledger, devo me preocupar?
O alerta vale para quem comprou da CryptoBilis nos últimos 90 dias. A Ledger diz não ter relatos envolvendo aparelhos comprados direto com ela.
A Tether vai devolver o dinheiro?
A Tether começou a congelar USDT ligado ao caso, segundo a MistTrack, mas congelar não devolve os fundos automaticamente, e Bitcoin e Ether não podem ser congelados pela Tether.
Imagem de capa: captura do comunicado oficial da Ledger Support no X (09/10/2026), via @Airdrops_one.
 GuiaGolpe da carteira cripto lacrada com eSIM: como evitarLadrões venderam Ledger Nano X adulteradas com chip que lê a seed na tela e manda via eSIM/LTE. Quase US$ 100 milhões. Como não comprar “lacrado” de marketplace duvidoso.
 News FinançasEuropa manda corretoras cortarem stablecoins até janeiroESMA (08/10) orienta plataformas autorizadas pelo MiCA a parar todos os serviços com stablecoins não conformes, como o USDT, com prazo até 08/01/2027.
 DicaCrypto: aporte fixo e ignore o gráficoAporte fixo crypto sem checar o gráfico o dia todo: DCA no calendário, tese escrita, FOMO de Twitter fora da ordem do mês.
 GuiaBinance lança IA grátis que monta estratégia criptoBinance lança Binance Intelligence (05/10): Binance AI grátis, agente AI Pro por 19,99 USDC/mês e Agent OS para devs, com subcontas isoladas.
Comentários (0)
Para comentar, entre ou crie sua conta.