Gerenciador de senhas: por que eu parei de inventar senha de cabeça
Gerenciador de senhas deixa de ser paranoia e vira básico: senha única por conta, mestra forte, 2FA. CISA recomenda; eu uso Bitwarden e migrei sem drama.

Eu usei a mesma senha com variação ridícula em dezenas de sites por anos. Achava que “lembrar na cabeça” era disciplina. Era preguiça arriscada. Um gerenciador de senhas resolve o problema que a memória humana não foi feita pra resolver.
A CISA (agência de cibersegurança dos EUA) coloca isso em português claro no guia Use Strong Passwords: senha longa, aleatória e única em cada conta, e um password manager pra gerar e guardar, porque ninguém memoriza isso de verdade.
Por que “uma senha boa reutilizada” ainda é péssima
O vazamento não precisa ser do seu banco. Basta um fórum obscuro, uma loja pequena, um app esquecido. Se a senha era a mesma do e-mail, o atacante testa a combinação em cadeia. Reutilizar transforma um incidente local numa chave mestra acidental.
Senha “forte” reutilizada não salva. A força protege contra chute. A unicidade protege contra reciclagem de vazamento. Você precisa das duas. Sem ferramenta, a maioria escolhe uma e abandona a outra.
No Reddit, a dúvida clássica aparece direto: “se o gerenciador tem uma senha mestra, não é colocar todos os ovos na mesma cesta?”. Em threads do r/Bitwarden como esta explicação ELI5, a resposta útil é: a cesta errada já era a cabeça com cinco variações da mesma senha. O cofre criptografado com senha mestra longa e 2FA é outra categoria de risco.
O que um gerenciador faz de verdade
Gera senha aleatória longa pra cada site. Guarda criptografado. Preenche no navegador e no celular. Avisa reuso e senha fraca. Em muitos casos guarda também totp (código de dois fatores), cartões e notas seguras.
Bitwarden, que eu uso, é open source, tem plano gratuito suficiente pra pessoa física, apps em desktop e mobile, e extensão de navegador. A criptografia acontece no seu dispositivo: o servidor guarda o cofre cifrado, não a senha em texto claro. Isso não torna nada “100% seguro” (nada é), mas muda o jogo frente à planilha no Google Drive ou ao bloco de notas do celular.
KeePass e forks locais também funcionam se você topa sincronizar o arquivo .kdbx por conta própria. 1Password e outros pagos entregam polish. A CISA não endossa marca específica no material geral; endossa a prática. Eu escolhi Bitwarden por custo zero no essencial, auditoria pública e sync que eu não quero manter na unha.
Como eu montei o cofre sem virar projeto de fim de semana
1. Senha mestra de verdade. Passphrase longa (várias palavras aleatórias), única, nunca reusada. Eu gerei no próprio Bitwarden e memorizei com uso diário por uma semana, com cópia no papel trancada em casa. Sem a mestra, ninguém (nem o suporte) abre o cofre. Isso é feature, não bug.
2. 2FA no próprio gerenciador. App autenticador ou, melhor, chave de segurança física se você puder. A senha mestra sozinha ainda é um alvo; o segundo fator corta o roubo remoto barato.
3. Migração por urgência, não por perfeição. Comece pelo e-mail, banco, governo, lojas com cartão salvo. Troque a senha neles pelo gerador. Depois vá descendo a lista de reuso que o próprio app aponta. Não precisa migrar 200 contas no domingo.
4. Backup e códigos de recuperação. Exporte o cofre cifrado de tempos em tempos pra um lugar offline. Guarde códigos de recovery do 2FA fora do celular único. Perder o telefone sem plano B dói mais que a preguiça de preparar.
5. Pare de inventar senha “criativa”. Criatividade humana é previsível pra ferramenta de cracking. Aleatório gerado é chato e seguro. Deixe a criatividade pro texto que você escreve, não pra string de login.
Objeções que eu já tive (e larguei)
“E se a empresa do gerenciador for hackeada?” Aí importa o modelo: cofre cifrado client-side com senha mestra forte continua caro de abrir em massa. Incidentes de concorrentes no passado serviram de lembrete pra escolher quem audita e quem não empilha falha em falha. Mesmo assim, o risco de reuso sem gerenciador é o que eu vejo estourar mais no dia a dia de gente comum.
“Eu não confio na nuvem.” Self-host existe (Vaultwarden etc.), mas aí a manutenção é sua: update, backup, exposição. Pra maioria, o serviço oficial com mestra forte e 2FA ganha do servidor caseiro abandonado.
“No celular é chato.” Nos primeiros dias é. Depois o autofill vira hábito e digitar senha longa na mão parece idade da pedra.
Celular, navegador e a senha que você digita na frente dos outros
No celular o gerenciador brilha porque senha longa digitada no teclado virtual é sofrimento. Autofill com biometria local (digital/Face) desbloqueia o cofre no aparelho sem jogar a mestra no ar toda hora. Só não use PIN fraco no aparelho achando que o Bitwarden salva a bagunça: o telefone desbloqueado ainda é porta.
No navegador, desative o salvador de senhas nativo depois de migrar, ou aceite a bagunça de dois cofres. Eu fiquei só com o gerenciador. Uma fonte de verdade evita “qual versão eu atualizei?”.
Evite digitar a mestra em computador emprestado. Evite extensão em perfil de navegador que você compartilha com outra pessoa na mesma sessão. O modelo de ameaça da pessoa comum não é filme de espionagem: é vazamento de site + reuso, phishing, e alguém com acesso físico ocasional. O gerenciador ataca principalmente o primeiro; o resto continua pedindo atenção.
O mínimo que eu recomendo hoje
Instale um gerenciador. Crie passphrase mestra. Ligue 2FA. Troque as dez contas que doem se vazarem. Ative o preenchimento automático. Revise a lista de reuso uma vez por mês.
Se hoje você ainda tem um caderninho digital com as mesmas quatro bases de senha, trate isso como dívida técnica pessoal. Não precisa resolver tudo hoje à noite. Precisa começar pelo e-mail, porque quem tem o e-mail reseta o resto.
Minha opinião: continuar inventando senha de cabeça em 2026 é teimosia, não método. O gerenciador de senhas não é paranoia de hacker. É a ferramenta básica que a própria orientação pública de cibersegurança já trata como caminho padrão. Eu atrasei anos por achar que “ainda dava pra controlar”. Não dava. Agora o cofre controla, e eu só preciso não esquecer a chave mestra.
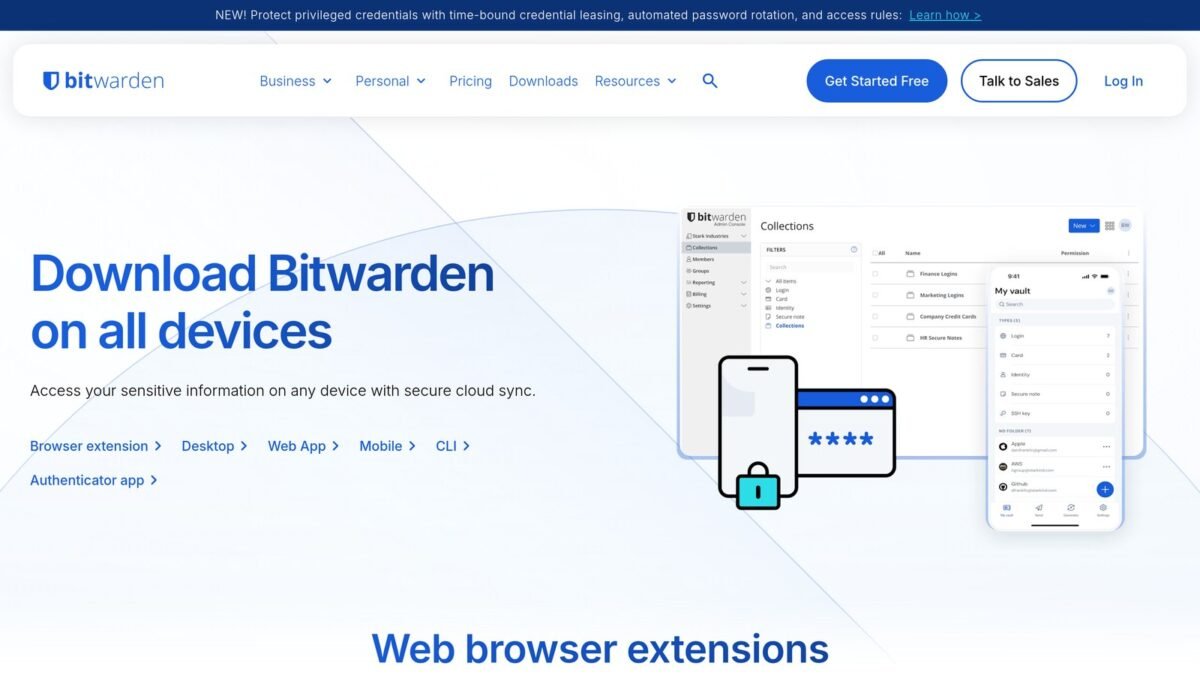
Imagem de capa: captura da página oficial de download do Bitwarden (bitwarden.com/download), com o cofre web e o app mobile, em 12/10/2026.
 DicaApp autenticador: por que eu troquei o código por SMS (e como não perder o acesso)O código por SMS é o degrau mais baixo da verificação em duas etapas. Por que trocar por um app autenticador como Aegis ou 2FAS, como fazer em 20 minutos e o PIN que protege seu WhatsApp de clonagem.
 GuiaREA: como testar a IA que desmonta qualquer programaO REA liga Claude Code, Codex e Cursor a Ghidra, Hopper e IDA pra entender apps sem código-fonte. Passou de 128 mil estrelas no GitHub. Veja como funciona, os riscos legais e como testar.
 DicaO que não contar pro ChatGPT (e como desligar o treino com seus dados)Você conta pro chatbot coisa que não contaria pro chefe. Veja o que nunca colar numa IA, onde fica o botão que desliga o treino no ChatGPT, Gemini e Claude, e o que esse botão não resolve.
 DicaTrês regras pra usar ChatGPT no estudo sem atrofiar o cérebroChatGPT no estudo sem muleta: tente sozinho, peça contraste, ensine em voz alta. Roteiro de 60 minutos e quando pausar a IA.
Comentários (0)
Para comentar, entre ou crie sua conta.