App autenticador: por que eu troquei o código por SMS (e como não perder o acesso)
O código por SMS é o degrau mais baixo da verificação em duas etapas. Por que trocar por um app autenticador como Aegis ou 2FAS, como fazer em 20 minutos e o PIN que protege seu WhatsApp de clonagem.

Clonagem de WhatsApp é tão comum no Brasil que virou piada no grupo da família, até acontecer com alguém de lá. Quase sempre o golpe passa pelo mesmo ponto fraco: o código de seis dígitos que chega por SMS e que alguém convence você a repassar, ou que vai parar no chip de outra pessoa.
Se você já ativou a verificação em duas etapas por SMS, está melhor do que quem só tem senha. Só que o SMS é o degrau mais baixo dessa escada, e subir pro app autenticador leva uns 20 minutos num sábado.
Por que o SMS é o elo fraco
O código por SMS depende do seu número, e número de telefone pode mudar de chip. No golpe do SIM swap, alguém convence a operadora (ou um funcionário dela) a transferir sua linha pra um chip novo, e a partir daí os códigos chegam pra pessoa errada. Tem também o caminho mais preguiçoso: o golpista liga fingindo ser do banco ou da loja e pede “o código que acabou de chegar aí”.
E seu número circula muito mais do que você imagina. Em julho de 2024, a Twilio confirmou que um endpoint sem autenticação do Authy, um app autenticador popular, permitiu que criminosos descobrissem quais números de telefone estavam cadastrados no serviço. Uma lista com cerca de 33 milhões de números foi publicada (BleepingComputer). As contas não foram invadidas, mas quem estava ali virou alvo mais fácil de SMS falso e SIM swap. Isso sem falar do próprio Google, que está ligando seu número de celular a todas as contas do Android.
Como o app autenticador funciona
O app gera códigos TOTP: seis dígitos que mudam a cada 30 segundos, calculados no próprio celular a partir de uma chave secreta que você recebe uma única vez, normalmente por QR code, quando ativa a proteção numa conta. O código não passa pela operadora, não depende de sinal e funciona em modo avião. Se alguém transferir seu chip, os códigos ficam no seu aparelho.
O app tem limite. Se você digitar o código num site falso, o golpista pode usar na hora, e pra esse tipo de ataque as chaves físicas e as passkeys protegem melhor. Contra SIM swap e código interceptado por SMS, o app já fecha a porta.
Qual app autenticador eu usaria hoje
Meus critérios são simples: o app precisa deixar exportar os códigos, ter backup que você controla e, de preferência, código aberto.
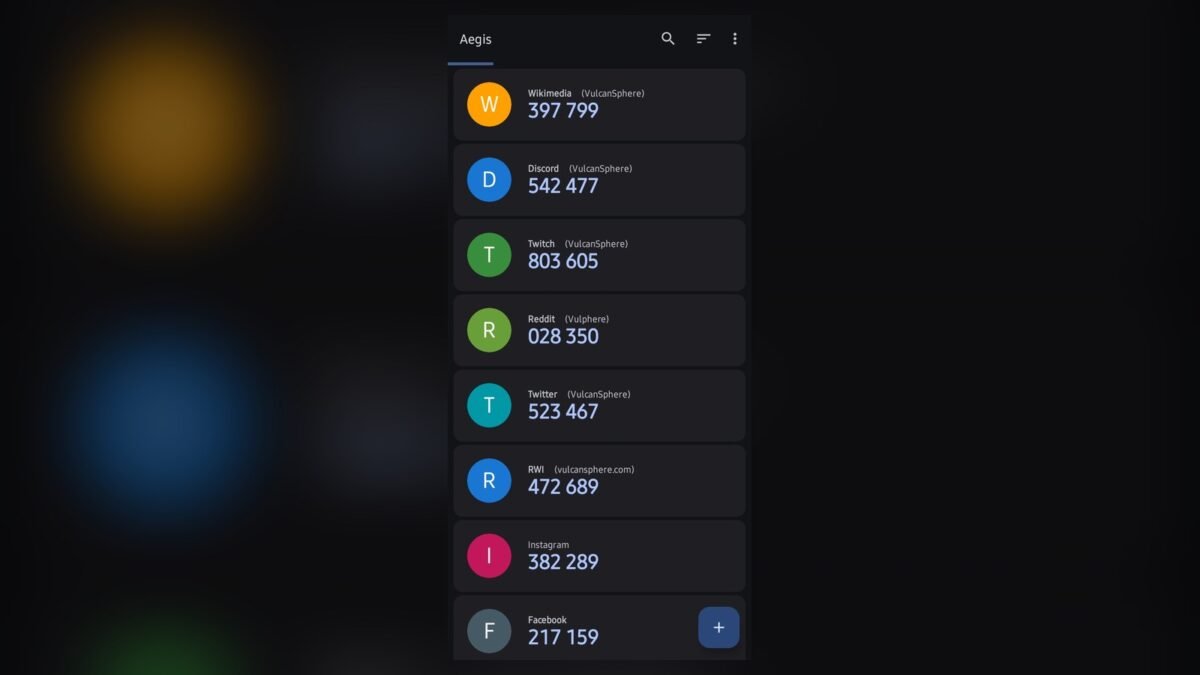
- Aegis (Android): é o meu favorito. Código aberto (GitHub), cofre criptografado com senha e backup automático cifrado numa pasta que você escolhe. É o app da capa deste post. Baixe pelo site oficial, que aponta pra Play Store e pro F-Droid.
- 2FAS (Android e iOS): também aberto (GitHub), mais amigável pra quem está começando e com sincronização opcional. É a escolha que eu indicaria pra iPhone. Site oficial: 2fas.com.
- Google Authenticator: funciona, e desde 2023 sincroniza com a conta Google, o que resolve o medo de perder o celular. O porém é que os códigos e a conta Google ficam dependentes um do outro.
- Gerenciador de senhas: o Bitwarden (no plano pago) e o app Senhas do iPhone também geram códigos. É prático, mas senha e segundo fator acabam no mesmo cofre. Expliquei esse cofre no post sobre gerenciador de senhas.
E o Authy? Eu não começaria por ele hoje. A Twilio encerrou os apps de desktop em 19 de março de 2024 (aviso oficial), o cadastro exige número de telefone e não existe exportação oficial dos códigos pra outro app. Quem já usa não precisa entrar em pânico, só não colocaria conta nova ali.
Como baixar e trocar o SMS pelo app
- Instale o Aegis ou o 2FAS pelo link oficial ou pela loja do celular. Confira o nome do desenvolvedor, porque tem app de nome parecido cheio de anúncio e assinatura.
- Crie a senha do cofre e ligue o backup cifrado antes de adicionar a primeira conta.
- Na conta que você quer proteger, entre em Segurança, procure “verificação em duas etapas” ou “autenticação de dois fatores” e escolha a opção de app autenticador.
- Escaneie o QR code com o app e digite o código que aparecer pra confirmar.
- Salve os códigos de recuperação que o serviço mostrar. Anote no papel ou imprima, e guarde longe do celular.
- Teste um login com o app. Só depois remova o SMS como opção, nos serviços que deixam.
Comece pelas contas que derrubam as outras se caírem: o e-mail principal, a conta Google ou Apple e o gerenciador de senhas. Depois vêm Discord, Instagram e exchange de cripto. A Steam é exceção, porque usa o Steam Guard dentro do próprio app da Steam, então ali o caminho é ativar pelo app oficial dela.
E o WhatsApp?
O WhatsApp não trabalha com app autenticador. A proteção dele é a confirmação em duas etapas, um PIN de seis dígitos que o app pede quando alguém tenta registrar seu número em outro aparelho. Vá em Configurações, Conta, Confirmação em duas etapas, Ativar. Crie o PIN e cadastre um e-mail de recuperação (ajuda oficial).
Esse PIN é diferente do código de registro que chega por SMS. Mesmo que o golpista consiga aquele código, sem o PIN ele não termina de ativar sua conta no celular dele. Se você só fizer uma coisa depois de ler este post, faça essa, e faça também no WhatsApp dos seus pais.
Se você perder o celular
O medo mais comum com app autenticador é ficar trancado pra fora quando o celular quebra, e ele tem fundamento. Quem guarda os códigos num único aparelho, sem backup e sem códigos de recuperação, vai passar raiva no suporte de cada serviço. Por isso os passos 2 e 5 vêm antes de tudo.
Se você já segue o backup 3-2-1, coloque o arquivo cifrado do Aegis junto com o resto. E quando chegar a hora de trocar de celular, transfira os códigos e teste o login no aparelho novo antes de formatar o antigo.
Minha opinião
O SMS virou padrão porque é o mais fácil de explicar pro cliente. No Brasil, com golpe de WhatsApp e de chip aparecendo toda semana, acho que ele deveria ser a última opção da lista. A troca pro app custa uma tarde e um pouco de organização, e em troca tira a operadora do caminho entre o golpista e a sua conta.
Também acho que o bom autenticador é aquele de que você consegue sair. Por isso prefiro Aegis e 2FAS, que exportam tudo num arquivo. Um app que prende seus códigos te devolve, anos depois, o mesmo risco de ficar trancado pra fora que você queria evitar.
Imagem: tela do app Aegis Authenticator com códigos de Discord, Twitch e Reddit, captura de VulcanSphere, GPLv3, via Wikimedia Commons
 GuiaREA: como testar a IA que desmonta qualquer programaO REA liga Claude Code, Codex e Cursor a Ghidra, Hopper e IDA pra entender apps sem código-fonte. Passou de 128 mil estrelas no GitHub. Veja como funciona, os riscos legais e como testar.
 GuiaWhatsApp falso na Play Store: como saber se o seu é oficialUm app chamado WhatsApp Messenger, do desenvolvedor Agment Assets sallu, copiou ícone, prints e texto do WhatsApp e passou de 500 mil downloads na Play Store, aparecendo até como resultado patrocinado. Veja como identificar o oficial e o que fazer se você instalou o falso.
 DicaTrês regras pra usar ChatGPT no estudo sem atrofiar o cérebroChatGPT no estudo sem muleta: tente sozinho, peça contraste, ensine em voz alta. Roteiro de 60 minutos e quando pausar a IA.
 DicaO que não contar pro ChatGPT (e como desligar o treino com seus dados)Você conta pro chatbot coisa que não contaria pro chefe. Veja o que nunca colar numa IA, onde fica o botão que desliga o treino no ChatGPT, Gemini e Claude, e o que esse botão não resolve.
Comentários (0)
Para comentar, entre ou crie sua conta.