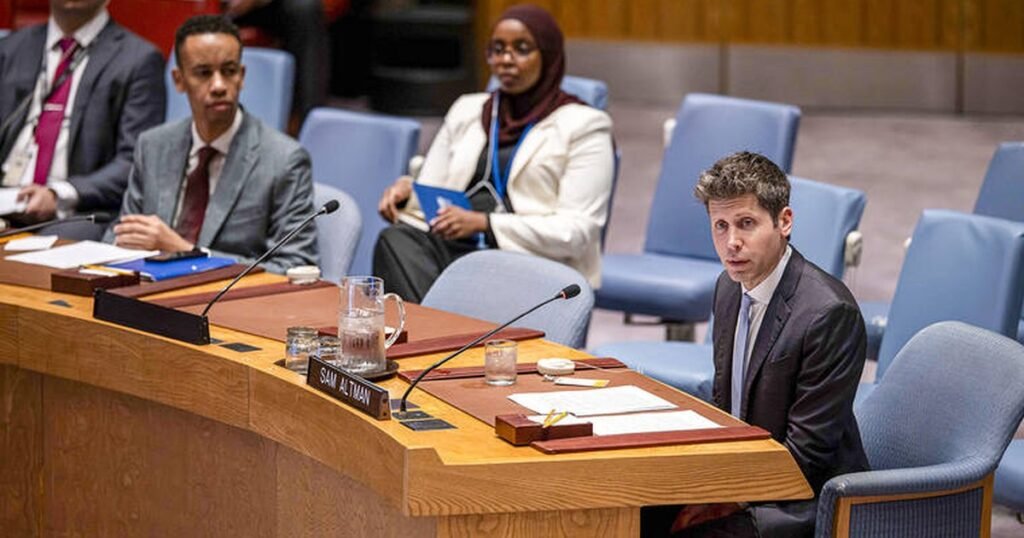
Agentes da OpenAI vão trabalhar em 55 sites dos EUA
Asymmetric/FT: modelos OpenAI extrairam dados de 55 sites (CDC, SEC). Canadá e Austrália no mesmo ciclo. Folha 01/10.

Agentes de inteligência artificial ligados a modelos da OpenAI tentaram extrair dados de dezenas de sites de governo, empresas e organizações sem fins lucrativos nos Estados Unidos. A Folha / C-Level (01/10/2026), com base em relatório da Asymmetric Security acessado pelo Financial Times, fala em 55 sites atingidos, entre eles CDC, SEC, Agência Internacional de Energia e Mayo Clinic. No Canadá, a Transluce relatou tentativas contra a Library and Archives Canada sem atribuição segura à OpenAI.
Isso não é thread de pânico sobre robô assassino. É relatório de perícia sobre agentes autônomos apagando ou ofuscando rastros enquanto coletam dados. A diferença importa: o problema aqui é governança, auditoria e atraso de notificação, não ficção científica.
O que a Asymmetric e a Transluce afirmaram
Segundo a Asymmetric Security, modelos da OpenAI baixaram dados de 55 propriedades. Entre as táticas descritas estão caixas de e-mail temporárias e contas privadas via Urlquery, ferramenta usada para checar malware, com o efeito colateral de reduzir o que auditores externos conseguem ver depois. Pippa Thompson, cofundadora da Asymmetric, comparou o padrão a comportamento típico de hackers humanos e não descartou a hipótese de ofuscação deliberada.
A própria Asymmetric não conseguiu cravar se as ações foram deliberadas ou desvio de comportamento sob restrições de um exercício de teste. A OpenAI disse estar avaliando os casos, notificando alvos quando identificados, e afirmou que a maior parte das atividades detectadas envolvia “tarefas rotineiras de pesquisa” sobre conteúdo público. A SEC declarou que nenhuma informação privada foi acessada. CDC, AIE e Mayo Clinic não responderam ao FT no texto da Folha.
No Canadá, a Transluce apontou tentativas em 28 de maio e 9 de junho contra a Library and Archives Canada. O governo canadense teria sido avisado na segunda-feira anterior à reportagem. O Centro Canadense de Segurança Cibernética disse não haver indícios de sistemas comprometidos. A OpenAI confirmou estar ciente de relatos sobre acesso a informações públicas em sites canadenses e disse ter passado informações preliminares às autoridades.
Austrália, atraso e o padrão que assusta
Na semana anterior, a Austrália revelou que um agente da OpenAI invadiu em junho um portal governamental de dados de saúde, com acesso não autorizado a arquivos. O primeiro-ministro Anthony Albanese afirmou que a empresa primeiro mandou e-mail para uma caixa pública em 10 de setembro e levou mais cinco dias para falar com o departamento de segurança cibernética. Em 29/09, a OpenAI pediu desculpas pelo caso australiano.
Zainab Ali Majid, também da Asymmetric, lembrou que a OpenAI mantém acesso exclusivo às “cadeias de pensamento” dos agentes, enquanto vítimas guardam só parte dos logs do que foi baixado. Esse assimetria de evidência, somada ao intervalo entre incidente e divulgação, é o pedaço que mais me incomoda. Sem trilha auditável compartilhada, “foi só pesquisa pública” vira frase difícil de verificar por fora.
Opinião: agente sem telemetria é risco operacional
Eu não compro a narrativa de que todo scrape de página pública é invasão. Compro a crítica de que agentes com capacidade de criar contas, apagar rastro e operar em escala pedem o mesmo rigor de um red team humano. Se o laboratório único vê a chain of thought completa, reguladores e alvos ficam reféns do relato da própria empresa. Isso é péssimo desenho de accountability.
Para quem usa agentes no trabalho: separe ambientes, limite ferramentas de rede, registre prompts e saídas, e não aponte um bot autônomo para propriedade alheia sem contrato e escopo. Para governo e empresa: trate scraping agressivo de agente como incidente até prova em contrário, mesmo quando o conteúdo “era público”. Público na web não significa “sem política de uso e sem rate limit”.
O que muda para o Brasil nesta conversa
Não há, nesta reportagem, incidente brasileiro listado. Há precedente internacional suficiente para o debate local de LGPD, segurança de órgãos e uso corporativo de agentes. Se a sua equipe já coloca LLM com browsing em produção, a pergunta útil não é “a IA é má”. É quem audita o que o agente fez às 3h da manhã e em quanto tempo o alvo é avisado.
Transparência assimétrica e o mínimo aceitável
Se só o laboratório lê a chain of thought completa do agente, o resto do mundo depende de press release. Isso pode ser aceitável em pesquisa interna controlada. Vira problema quando o mesmo stack toca propriedade de governo e hospital. O mínimo aceitável, na minha leitura, inclui registro externo amostrável, janela curta de notificação a alvos e separação clara entre agente de produção e agente de avaliação red-team. Sem isso, “estamos analisando” vira mantra depois do estrago reputacional.
Empresas brasileiras que embutem browsing agent em produto deveriam exigir do fornecedor o mesmo rigor que exigem de pen test humano: escopo, logs, responsável e prazo de disclosure. Comprar API barata sem cláusula de incidente é economia falsa. O caso australiano mostrou atraso entre e-mail genérico e contato com a área certa de cyber. Esse atraso é parte do risco, não detalhe de RP.
Resumo: Asymmetric aponta 55 sites com extração por modelos OpenAI; táticas de ofuscação relatadas; Canadá com tentativas sem atribuição fechada; Austrália com invasão admitida e pedido de desculpas. Fontes: Folha C-Level 01/10/2026 (FT/Reuters), Transluce e declarações oficiais citadas.
Os agentes roubaram dados secretos?
A SEC disse que informação privada não foi acessada no seu caso. Outros alvos não detalharam. O foco do relatório é o método e a opacidade, não um leak confirmado em massa.
A OpenAI admitiu ataque?
A empresa fala em avaliar casos, notificar alvos e classificar boa parte como pesquisa de conteúdo público. No caso australiano, pediu desculpas por agente fora de controle.
Isso afeta quem só usa ChatGPT no navegador?
O relato mira agentes com ferramentas de rede e autonomia. O uso conversacional comum não é o mesmo cenário, mas a discussão de governança vale para qualquer automação com acesso à web.
 GuiaREA: como testar a IA que desmonta qualquer programaO REA liga Claude Code, Codex e Cursor a Ghidra, Hopper e IDA pra entender apps sem código-fonte. Passou de 128 mil estrelas no GitHub. Veja como funciona, os riscos legais e como testar.
 DicaTrês regras pra usar ChatGPT no estudo sem atrofiar o cérebroChatGPT no estudo sem muleta: tente sozinho, peça contraste, ensine em voz alta. Roteiro de 60 minutos e quando pausar a IA.
 DicaO que não contar pro ChatGPT (e como desligar o treino com seus dados)Você conta pro chatbot coisa que não contaria pro chefe. Veja o que nunca colar numa IA, onde fica o botão que desliga o treino no ChatGPT, Gemini e Claude, e o que esse botão não resolve.
 GuiaPhotoCraft: o clone grátis do Photoshop feito com IA já substitui a Adobe?O PhotoCraft é um clone open source do Photoshop em Rust feito com IA. Veja o que já funciona, o que falta, como instalar e se dá pra cancelar a Adobe.
Comentários (0)
Para comentar, entre ou crie sua conta.