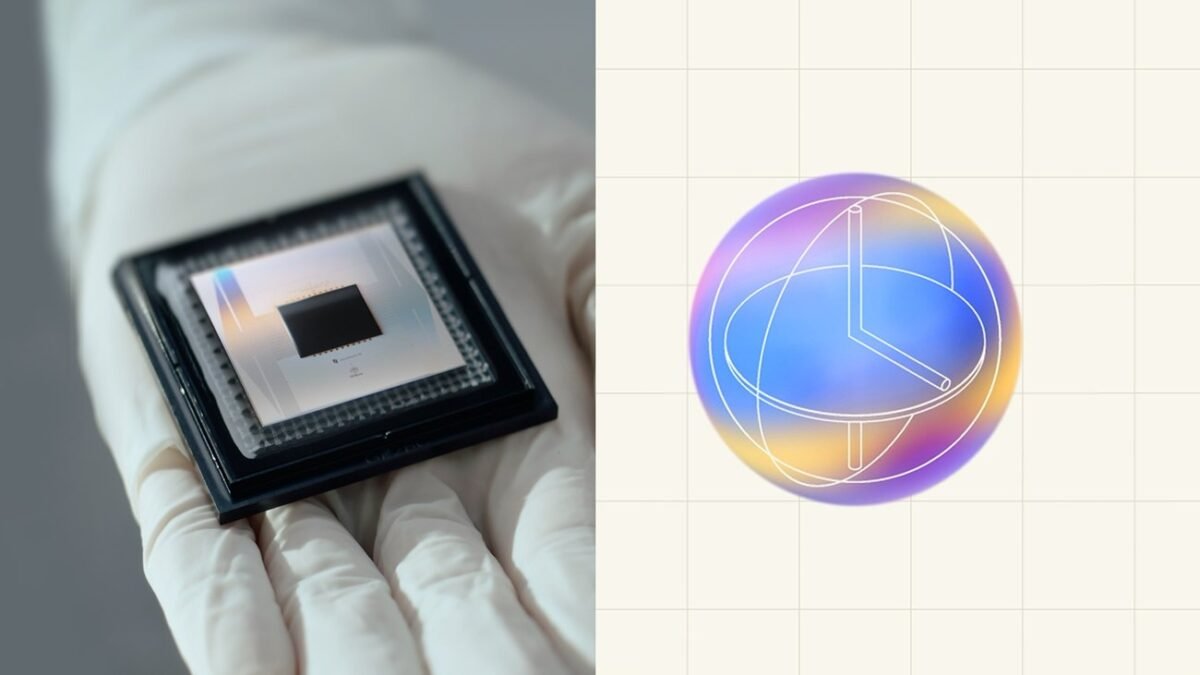
Computador quântico do Google ameaça seu bitcoin?
O Google mostrou no chip Willow a técnica de cultivo de estados mágicos, com 40 vezes menos erros e fidelidade de 99,99%. Isso aproxima o computador quântico útil, mas não quebra o bitcoin hoje. Veja o que mudou, quais carteiras ficam mais expostas e o que fazer.

Toda vez que o Google anuncia algo quântico, aparece alguém dizendo que o bitcoin acabou. Desta vez o anúncio é sério: a equipe do Google Quantum AI publicou na Science, na quarta (15), que conseguiu cortar em 40 vezes os erros de um dos recursos mais caros da computação quântica, usando o chip Willow.
Seu bitcoin não ficou vulnerável na quarta-feira. Mas a distância até isso ficou menor, e tem coisa que dá pra fazer desde já.
O que o Google mostrou
Pra rodar programas úteis, um computador quântico precisa de umas operações especiais que dependem dos chamados “estados mágicos”. O problema, segundo o post oficial do Google, é que fabricar esses estados com qualidade é tão caro que algumas estimativas falam em até 95% da capacidade da máquina gasta só com isso. E cada estado mágico só pode ser usado uma vez.
A técnica nova se chama cultivo de estados mágicos, proposta pelos próprios pesquisadores do Google em 2024. Funciona como um filtro: o chip cria um estado ruidoso numa região pequena, faz uma série de medições pra checar se saiu certo, descarta as tentativas com defeito e vai “crescendo” o estado bom pra uma codificação maior. No Willow, o resultado foi:
- erros cerca de 40 vezes menores do que sem o cultivo;
- estados T com fidelidade lógica recorde de 99,99%;
- uso de 54 dos 105 qubits físicos do chip, segundo a Scientific American.
O próprio Google é cuidadoso: ainda falta demonstrar a técnica em escala maior, e “muitos desafios técnicos” continuam no caminho.
Onde o bitcoin entra
O bitcoin usa assinaturas de curva elíptica (a curva secp256k1) pra provar que você é dono das moedas. Um computador quântico grande o bastante, rodando o algoritmo de Shor, conseguiria descobrir a chave privada a partir da chave pública. Com a chave privada, dá pra gastar as moedas.
Quanto de máquina isso exige? O próprio Google respondeu num whitepaper sobre criptomoedas: quebrar a secp256k1 pediria no máximo uns 1.200 qubits lógicos (ou 1.450, dependendo do caminho), e uma máquina com menos de meio milhão de qubits físicos poderia fazer isso em minutos. O Willow tem 105 qubits físicos. A distância ainda é enorme.
O que o resultado de quarta muda é o custo de chegar lá. Estado mágico mais barato quer dizer, no futuro, máquina menor pra mesma tarefa. Mas o CCN lembra um ponto que muita manchete pulou: o experimento não reduz em 40 vezes os recursos ou o tempo necessários pra atacar o bitcoin. Ele mostra que a engenharia está avançando, não que a assinatura do bitcoin caiu.
O que o mercado está dizendo
No X, a reação foi a de sempre: um monte de post em caixa alta falando em “Q-Day mais perto”. A análise mais citada foi a do perfil Bull Theory, repercutida pelo Benzinga. Ela comparou os números: a IBM reporta 70 qubits lógicos, a QuEra rodou algoritmos com até 96, e o bitcoin exigiria mais de mil. A conclusão foi direta: “o bitcoin não está em perigo hoje, nenhuma máquina chega perto disso, mas a distância está diminuindo”.
Entre os desenvolvedores, a conversa é sobre preparação. O CCN cita a BIP 360, proposta que cria um novo tipo de saída pensado pra resistir a ataque quântico. Proposta não é decisão: qualquer migração exige consenso da rede e que cada dono mova as próprias moedas.
Quais moedas ficam mais expostas
O risco não é igual pra todo mundo. O ataque precisa da chave pública, e ela nem sempre está visível na blockchain:
- Moedas antigas da era Satoshi, em endereços do tipo P2PK, deixam a chave pública exposta desde sempre. É por isso que o whitepaper do Google fala em ativos “abandonados” como uma preocupação à parte.
- Endereços reutilizados: quando você gasta de um endereço, a chave pública aparece na transação. Se sobrar saldo nele ou você receber de novo ali, aquela chave já está pública.
- Endereços Taproot também expõem a chave pública direto no endereço.
O que fazer hoje
- Não venda no susto. Nenhum dado novo indica ataque possível agora.
- Não reutilize endereço. Carteiras modernas geram um endereço novo a cada recebimento. Use esse recurso e não fique mandando tudo pro mesmo endereço antigo.
- Se a moeda está em corretora, a migração futura é responsabilidade dela. Vale acompanhar o que a sua corretora comunica, como já acontece com as novas regras do Banco Central pras corretoras.
- Desconfie de “solução quântica”. Medo vende, e é provável que apareçam tokens “à prova de quântica” e mensagens pedindo pra você “migrar seu bitcoin” num site qualquer. Nenhuma migração legítima pede sua frase de recuperação. É o mesmo golpe de sempre com roupa nova, igual ao da carteira de hardware falsa.
- Acompanhe a BIP 360 e as atualizações do firmware da sua carteira. Quando houver um caminho oficial, quem guarda as próprias chaves vai precisar agir.
O que eu acho
O resultado é importante pra computação quântica e quase irrelevante pro seu saldo deste mês. O que ele muda é o tom da conversa: risco quântico deixou de ser assunto de ficção científica e virou item de manutenção, tipo trocar senha fraca. Ninguém sabe a data, e quem cravar ano está chutando.
Pra quem guarda bitcoin como reserva de longo prazo, o recado prático é não ser pego de surpresa. Rede grande demora anos pra mudar, e as moedas que não forem movidas a tempo é que vão virar problema. Se o bitcoin já deixa você ansioso quando oscila, como na queda pra US$ 83 mil, vale lembrar que quântico é risco de década, não de semana.
Imagem: imagem oficial do Google Quantum AI com o chip Willow, via blog do Google
 DicaCrypto: aporte fixo e ignore o gráficoAporte fixo crypto sem checar o gráfico o dia todo: DCA no calendário, tese escrita, FOMO de Twitter fora da ordem do mês.
 GuiaBinance lança IA grátis que monta estratégia criptoBinance lança Binance Intelligence (05/10): Binance AI grátis, agente AI Pro por 19,99 USDC/mês e Agent OS para devs, com subcontas isoladas.
 DicaTeste grátis que vira cobrança: o marketing das assinaturas e como se defenderTeste grátis com cartão conta com o seu esquecimento. Os truques mais comuns, o caso Prime nos EUA, o que o CDC garante e como eu evito pagar assinatura esquecida.
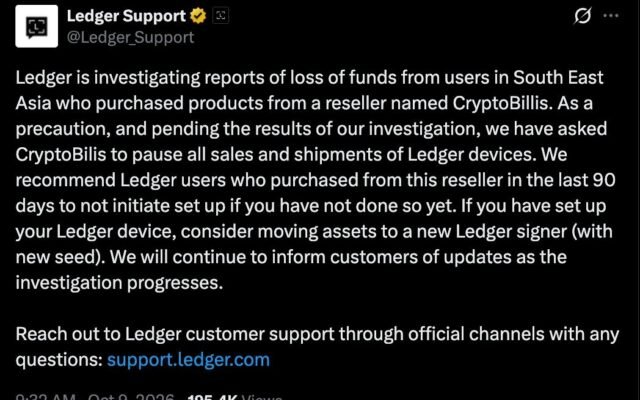 News FinançasGolpe da CryptoBilis: perdas de quase US$ 90 milhõesLedger investiga (09/10) perdas de quem comprou carteiras da revendedora CryptoBilis no Sudeste Asiático. Estimativas on-chain chegam perto de US$ 90 mi.
Comentários (0)
Para comentar, entre ou crie sua conta.