Sites DeFi sequestrados levam US$ 202 mil: se proteja
Hackers tomaram o DNS de uma dúzia de sites DeFi registrados na Name.com e mandaram os usuários para clones com drainer. A Bitquery rastreou US$ 202 mil drenados de 32 carteiras. Veja como o ataque funcionou e o que fazer com a sua carteira.

Aviso: este conteúdo é informativo e não é recomendação de investimento. Faça sua própria pesquisa antes de colocar dinheiro em qualquer coisa.
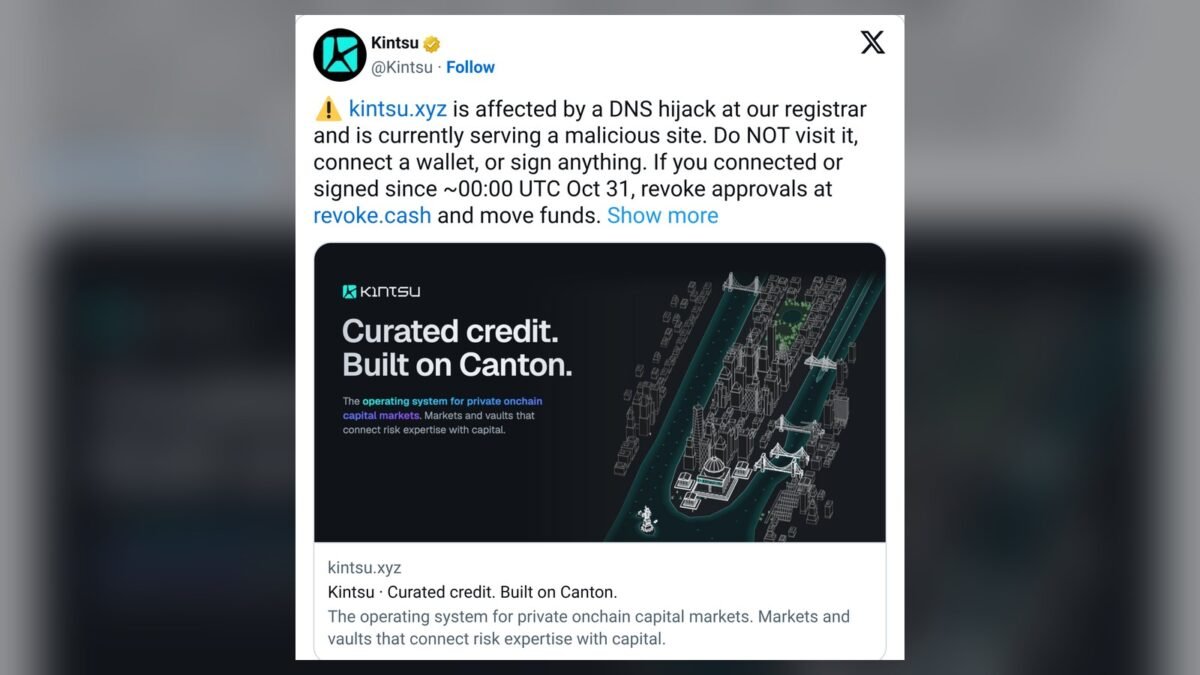
Entre a noite de sexta (30) e a madrugada de sábado (31), hackers tomaram o controle de uma dúzia de sites DeFi de uma vez, e nenhum contrato inteligente foi quebrado no processo. Todos os domínios estavam registrados na Name.com, e quem digitou o endereço certo caiu num clone com drainer, a ferramenta que esvazia a carteira assim que você assina uma transação.
A conta mais completa até agora é da Bitquery, que somou o prejuízo de cada vítima e chegou a US$ 202.386 levados de 32 carteiras em seis redes. Parece pouco perto do hack de US$ 6 bilhões na Binance, só que esse caso assusta por outro motivo: o golpe funcionou com o endereço verdadeiro na barra do navegador.
Quais sites foram atingidos
A empresa de segurança Blockaid sinalizou 12 sites redirecionados: flap.sh, kintsu.xyz, pickle.finance, origami.finance, longbow.cash, echelon.market, apexdefi.xyz, shprd.finance, fluxbeam.xyz, stakepoint.app, stonkfun.xyz e supswap.xyz. Mais tarde, no sábado (31), a própria Name.com disse ao The Block que 15 domínios de clientes foram afetados, três a mais do que a lista da Blockaid. A empresa não divulgou quais são os outros três, então a lista conhecida continua com 12 nomes.
O detalhe que chamou a atenção dos pesquisadores é que esses projetos usavam provedores de DNS diferentes, como Vercel, NS1, Cloudflare e a própria Name.com. O ponto em comum era só o registrador. Isso sugere que o atacante mexeu na camada de cima, onde fica dito qual servidor responde por cada domínio, e não na hospedagem de cada site.
Como o dinheiro sumiu
Com o DNS apontando pra servidores dos golpistas, cada site exibia uma cópia com o Step Drainer embutido. A pessoa conectava a carteira, aparecia um pedido de assinatura com cara de rotina, e pronto. A Bitquery destaca que todo saque usou a assinatura da própria vítima, então tecnicamente a carteira “autorizou” tudo.
Os números mostram como o prejuízo ficou concentrado. Quatro de cada cinco dólares vieram de uma única pessoa que fazia staking na Kintsu, na rede Monad, e perdeu US$ 160.531. Duas carteiras perderam 96% do saldo. E os atacantes ainda deixaram 2,64 milhões de sMON na fila de saque da Kintsu, esperando liberar. Se você viu outro valor por aí, é porque existem duas contas. O The Block foi o primeiro a somar e chegou a cerca de US$ 138 mil, que era o saldo das três carteiras dos atacantes nas redes EVM no sábado. A Bitquery somou o que cada vítima perdeu, pelo preço do momento de cada saque, e chegou aos US$ 202 mil. A maior parte da diferença é justamente esse sMON parado na fila da Kintsu, que saiu do saldo das carteiras mas continua sendo dinheiro roubado. Nenhuma das duas contas inclui perdas em Solana e Aptos.
Nem todo mundo se deu mal. FluxBeam e StonkFun disseram que nenhum usuário perdeu dinheiro, e o fundador do Flap explicou no X que só foi afetado quem conectou a carteira ou assinou algo no site redirecionado. Quem só abriu a página e fechou não perdeu nada.
O que a Name.com e a Vercel disseram
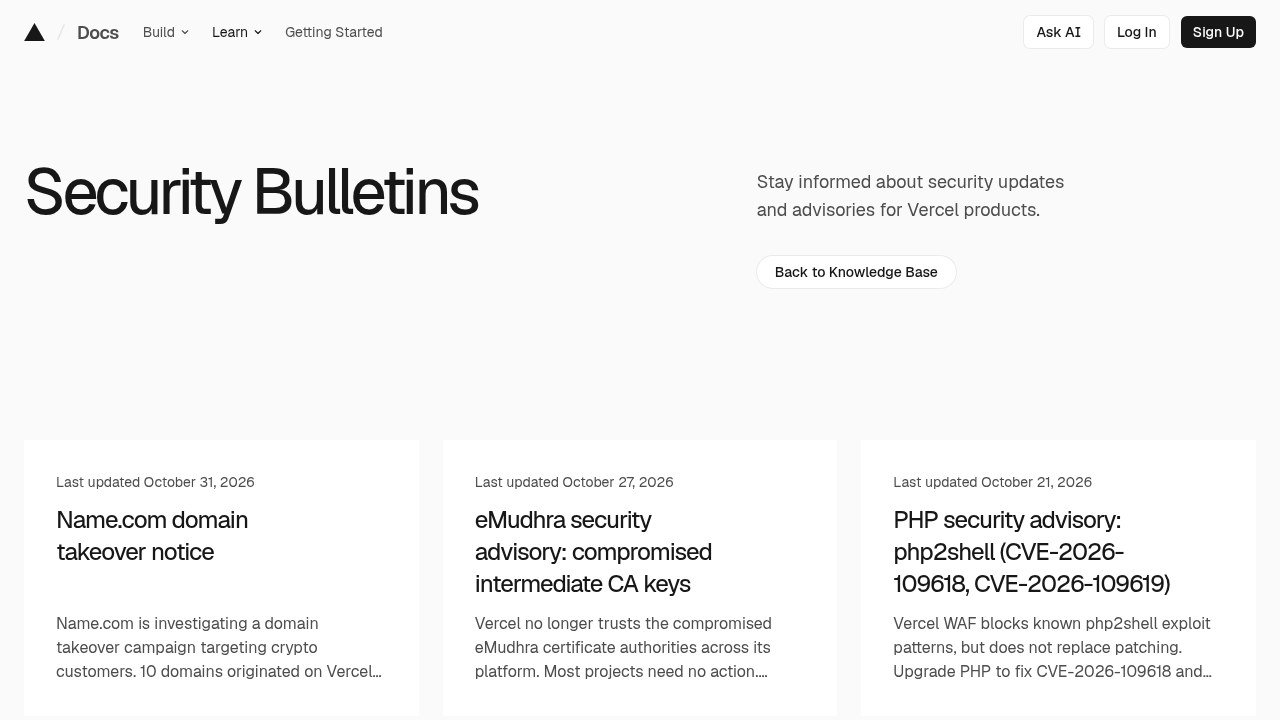
A Name.com confirmou atividade não autorizada na sexta à noite, disse que todos os domínios foram restaurados e as contas protegidas, e pediu aos clientes que conferissem os registros de DNS e ligassem a verificação em duas etapas. No boletim de segurança, a Vercel, que usa a Name.com como registrador, informou que os 10 domínios originados na plataforma voltaram ao normal.
O que ninguém explicou ainda é a causa. A Kintsu apontou o problema do lado da Vercel, enquanto a Origami disse que espera a análise completa antes de concluir qualquer coisa. Até essa análise sair, vale tratar o caso como aberto.
Por que o favorito do navegador não salvou ninguém
A dica clássica contra phishing é salvar o site nos favoritos e nunca clicar em link de anúncio. Ela continua boa, só que aqui não bastava, porque o favorito levava pro domínio certo e o domínio certo apontava pro lugar errado. É o mesmo raciocínio de quem acha que está seguro porque participa de airdrop só por links oficiais: ajuda muito, mas não cobre tudo.
A defesa que sobra está no momento da assinatura. Carteira que mostra a transação traduzida, extensão que simula o resultado antes e o hábito de ler o que aparece na tela fazem mais diferença que qualquer favorito.
O que fazer com a sua carteira agora
Pra saber se você foi atingido, abra o histórico da carteira num explorador como o Etherscan ou o explorer da rede que você usa e procure transações de aprovação ou transferência feitas entre a noite de 30 e a manhã de 31 de outubro. Se aparecer algo que você não lembra de ter feito, considere essa carteira comprometida e mova o que sobrou pra uma nova.
Se você usou algum desses sites nos últimos dias, mesmo sem perder nada, a primeira coisa é revogar as aprovações. O alerta da 0xCERT recomenda revogar especialmente as permissões dadas aos contratos da Kintsu, e dá pra fazer isso no Revoke.cash, conectando a carteira e cancelando o que não reconhece.
Aí entra a separação. Deixe o grosso do dinheiro numa carteira que nunca conecta em site nenhum e use uma segunda carteira, com pouco saldo, pra testar protocolo novo. Uma carteira de hardware, a chamada carteira fria, ajuda porque exige confirmar no próprio aparelho e mostra na tela dele o que está sendo assinado. Ela não te salva se você aprovar um drainer sem ler, mas te dá um último momento pra desconfiar. Golpe bem feito engana gente experiente, como a gente viu no golpe da CryptoBilis, com perdas de quase US$ 90 milhões.
Por fim, fique esperto com a segunda onda. Depois de todo ataque aparecem perfis oferecendo “reembolso”, “recuperação” ou “claim de compensação”, e a 0xCERT avisa pra ignorar todos eles. Comunicado de verdade sai nos perfis oficiais dos projetos, nunca numa DM.
Você costuma separar uma carteira só pra testar site novo, ou ainda conecta a principal em tudo?
Imagem de capa: alerta oficial da Kintsu sobre o sequestro de DNS do kintsu.xyz, via post oficial da Kintsu no X
Ao se inscrever você concorda com a Política de Privacidade. Dá pra sair a qualquer momento.
 DicaJogos NFT que ainda pagam: 4 pra começar grátisUpland, RollerCoin, Limercoin e Ever Magic dão pra começar sem gastar. Quanto pagam de verdade, saque mínimo, riscos e o que é RMT.
 GuiaHalloween do Sunflower Land: como jogar de graçaO Sunflower Land, jogo de fazenda Web3 que dá pra começar sem carteira, ganhou um evento de Halloween feito pela comunidade: ilha nova, minigame no estilo Vampire Survivors, tokens e uma loja com 29 prêmios. Veja como entrar, o que vale pegar e os cuidados.
 DicaRollerCoin paga mesmo? Quanto dá pra ganharO RollerCoin paga, mas o próprio site mostra que o pote de BTC do dia ronda 0,047 BTC pra mais de 5 milhões de jogadores. Quanto um iniciante ganha, o saque mínimo de cada moeda em reais, quanto tempo leva e por que comprar minerador esperando retorno é má ideia.
 DicaHub Capture e Crowtado: como cadastrar e sacarPasso a passo da Hub (Hub Capture e Minute) e da Crowtado: cadastro, verificação de identidade, celular aceito, quanto paga e como o dinheiro chega no Brasil, por Pix na Hub e a partir de US$ 10 na Crowtado.
Comentários (0)
Para comentar, entre ou crie sua conta.