Airdrop de cripto: como participar sem cair em golpe
Airdrop já pagou de verdade, como os 400 UNI da Uniswap em 2020 e os mais de US$ 1,2 bilhão em HYPE da Hyperliquid em 2024. Só que golpe de airdrop falso drenou US$ 84 milhões de 106 mil carteiras em 2025. Como participar com carteira separada, o que nunca assinar e quando não vale o seu tempo.

Aviso: este conteúdo é informativo e não é recomendação de investimento. Faça sua própria pesquisa antes de colocar dinheiro em qualquer coisa.
Em setembro de 2020, a Uniswap mandou 400 tokens UNI pra todo endereço que tinha usado a corretora descentralizada dela antes do dia 1º daquele mês. Mais de 251 mil carteiras receberam, e uns 12 mil endereços entraram na lista só porque tinham feito uma transação que deu erro. Na época, cada pacote valia perto de US$ 1.200. Quatro anos depois a Hyperliquid fez algo parecido numa escala bem maior, distribuindo 31% de todo o token HYPE pros usuários, o que dava mais de US$ 1,2 bilhão no dia do lançamento, segundo o The Block.
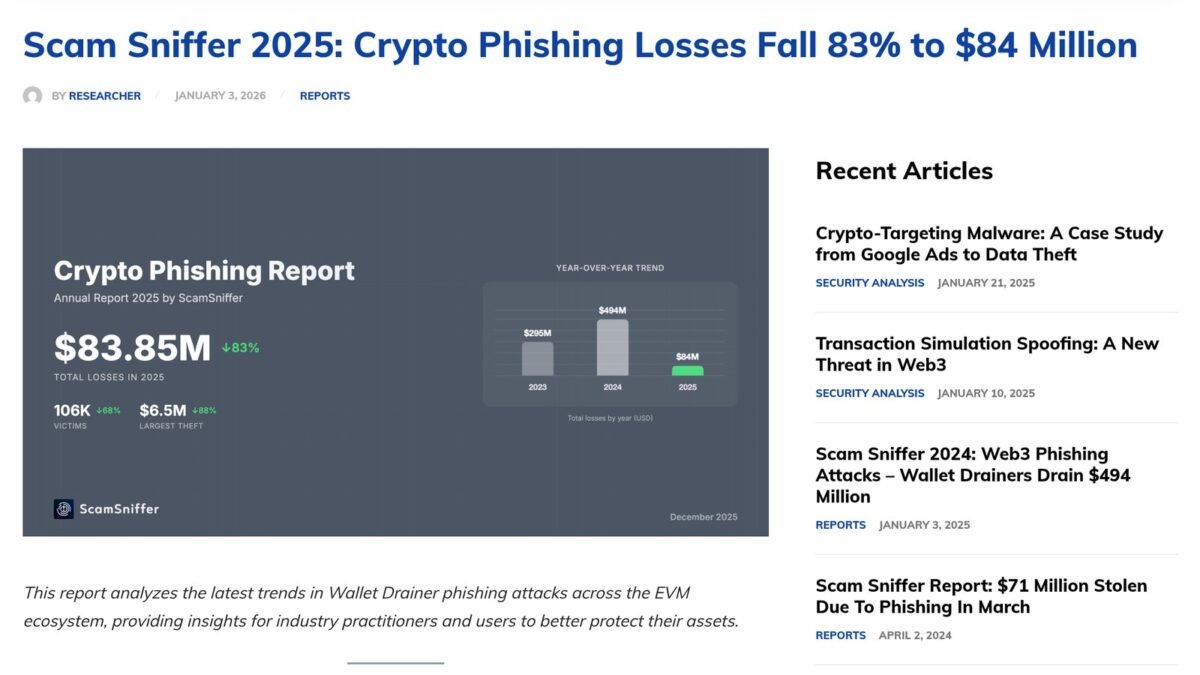
Histórias assim criaram a fama de dinheiro fácil, e os golpistas aproveitaram. Em 2025, sites falsos que prometem airdrop e drenam a carteira levaram US$ 83,85 milhões de 106 mil vítimas, de acordo com o relatório anual da Scam Sniffer. Quem leu aqui sobre as carteiras drenadas pela CryptoBilis já conhece o roteiro.
Eu acho que vale participar de airdrop, desde que você encare isso como um bilhete de loteria barato e organize a carteira de um jeito que um erro não leve tudo embora. Vou mostrar como eu faço.
Como um airdrop de verdade funciona
Todo projeto novo precisa de usuários e quer o token dele circulando. Pra isso, ele tira uma “foto” da blockchain numa certa data, o chamado snapshot, e premia quem já usava o serviço antes dela. A Uniswap seguiu esse caminho. A Hyperliquid preferiu um programa de pontos que durou um ano e virou token no final, e hoje boa parte dos projetos vai nessa linha dos pontos.
O que mais importa saber é que um airdrop legítimo nunca cobra pra liberar nada. No máximo, ele pede que você conecte a carteira no site oficial e assine o resgate. Se aparecer taxa de liberação, pedido da frase de recuperação ou um “suporte” chamando no privado, pode ter certeza de que é golpe.
Como o golpe do airdrop falso drena a carteira
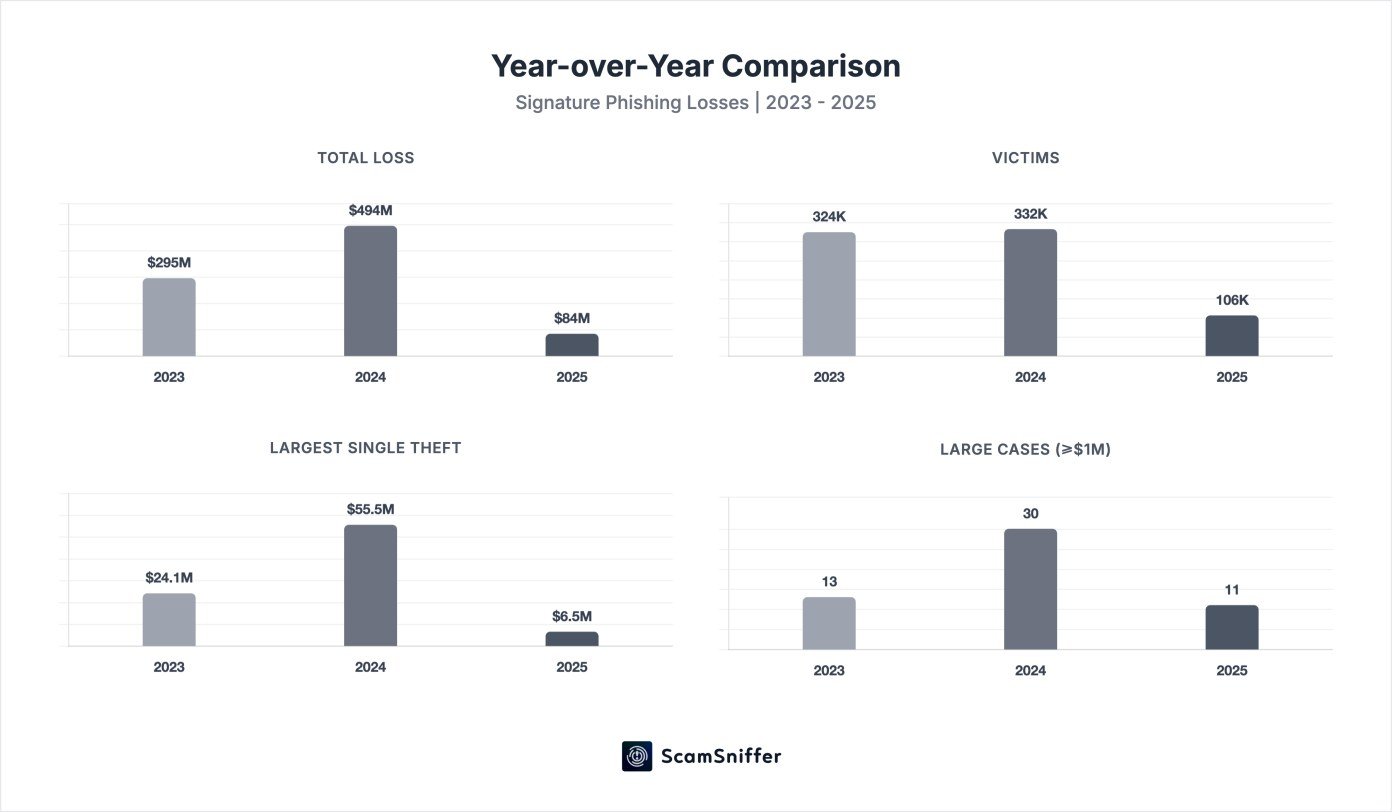
O golpista copia o visual de um projeto famoso e espalha o link em anúncio pago ou em resposta a posts no X. Chegando lá, o site pede pra você “verificar a elegibilidade” e, depois que a carteira conecta, solicita uma assinatura. Parece coisa boba, mas essa assinatura costuma ser uma autorização pra ele movimentar seus tokens. Foi com uma assinatura do tipo Permit que aconteceu o maior roubo de 2025 registrado pela Scam Sniffer, de US$ 6,5 milhões.
Existe também o caminho inverso, que pega muita gente desprevenida: surge na sua carteira um token que você nunca comprou, mostrando um valor bonito. A central de ajuda da MetaMask explica que esse token não deixa vender e leva você pra um site que pede dados ou a frase de recuperação, e a orientação oficial é simplesmente deixar ele parado lá.
O jeito seguro de participar
Comece separando duas carteiras. Uma funciona como cofre, guarda o que você não pode perder e nunca conecta em site novo. A outra serve pra caçar airdrop e testar protocolo, com só o suficiente pras taxas, então se algum site te enganar o prejuízo fica restrito ao que estava ali.
Também vale entrar sempre pelo endereço oficial do projeto, o que aparece no perfil verificado ou na documentação, e ignorar link vindo de anúncio, resposta em post ou mensagem privada, por mais parecido que seja. Na hora de assinar, leia com calma o que a carteira mostra. Um site que só deveria te dar token não tem motivo pra pedir “approve”, “permit” ou “setApprovalForAll”, e nesse caso o certo é cancelar.
De tempos em tempos, passe a carteira de caça no Revoke.cash. Ele lista os contratos que têm permissão pra mexer nos seus tokens e deixa cancelar cada um com um clique, pagando apenas a taxa da rede. Quase ninguém faz essa faxina, e ela é das que mais evitam prejuízo.
Onde guardar o que você não quer perder
Pro cofre, eu prefiro carteira física, já que a chave nunca sai do aparelho e cada assinatura exige apertar um botão com a sua mão. A Ledger Nano S Plus custava perto de R$ 700 quando conferi, vendida por loja parceira na Amazon. Carteira física também tem seus golpes, como contamos no caso da carteira lacrada com eSIM, então, quando ela chegar, gere você mesmo uma frase nova (nunca use a que veio num papel dentro da caixa) e confirme a autenticidade no app oficial da Ledger.
Quando airdrop não vale o seu tempo
Muita gente transformou farmar pontos em trabalho, e a conta nem sempre fecha. Em março de 2026, um usuário do fórum r/defi contou que passou quatro meses juntando pontos numa corretora de derivativos e, quando somou as horas, viu que tinha ganhado menos que um salário mínimo por hora. Os projetos também aprenderam a identificar quem cria dezenas de carteiras pra multiplicar a recompensa e cortam todas que parecem pertencer à mesma pessoa.
Por isso eu só uso protocolo que usaria de qualquer forma, com um valor que toparia perder. Quando o airdrop vem, é lucro. Quando não vem, pelo menos aprendi a mexer na ferramenta, e foi desse jeito que muita gente chegou aos jogos NFT que ainda pagam.
Esses cuidados valem também pra eventos como a Earth Season do Enjin Multiverse, que pede conexão de carteira.
Campanhas de indicação com milhões de tokens são comuns, como mostra o caso do SolRanch e o saque que ainda não abriu.
Nem o link oficial salva sempre, como mostrou o sequestro de sites DeFi registrados na Name.com, em que o endereço certo levava pra um clone com drainer.
Meu veredito
Airdrop ainda distribui dinheiro de verdade, só que a chance de você virar alvo de golpe é bem maior que a de pegar o próximo Uniswap. Com carteira separada, frase de recuperação guardada só com você, leitura atenta de cada assinatura e uma faxina periódica no Revoke.cash, dá pra se proteger de quase todos os ataques que a Scam Sniffer registrou. Pro resto, ajuda ter paciência e desconfiar de qualquer um que chame no privado.
Já apareceu um token misterioso na sua carteira? Conta nos comentários o que você fez com ele. E se a ideia é ter uma rotina mais tranquila com cripto, vale ler sobre aporte fixo sem ficar olhando gráfico.
Imagem de capa: relatório anual “Crypto Phishing Report 2025” da Scam Sniffer, captura de tela de drops.scamsniffer.io
Ao se inscrever você concorda com a Política de Privacidade. Dá pra sair a qualquer momento.
 DicaHub Capture e Crowtado: como cadastrar e sacarPasso a passo da Hub (Hub Capture e Minute) e da Crowtado: cadastro, verificação de identidade, celular aceito, quanto paga e como o dinheiro chega no Brasil, por Pix na Hub e a partir de US$ 10 na Crowtado.
 DicaComo ganhar dinheiro gravando vídeos POV pra IAApps como Hub Capture, Claru e Crowtado pagam pra você gravar tarefas de casa com o celular na testa. No Brasil o valor vai de uns R$ 15 a R$ 35 por hora aprovada, mas reprovação, celular exigido e saque travado são o preço escondido.
 GuiaHalloween do Sunflower Land: como jogar de graçaO Sunflower Land, jogo de fazenda Web3 que dá pra começar sem carteira, ganhou um evento de Halloween feito pela comunidade: ilha nova, minigame no estilo Vampire Survivors, tokens e uma loja com 29 prêmios. Veja como entrar, o que vale pegar e os cuidados.
 DicaRollerCoin paga mesmo? Quanto dá pra ganharO RollerCoin paga, mas o próprio site mostra que o pote de BTC do dia ronda 0,047 BTC pra mais de 5 milhões de jogadores. Quanto um iniciante ganha, o saque mínimo de cada moeda em reais, quanto tempo leva e por que comprar minerador esperando retorno é má ideia.
Comentários (0)
Para comentar, entre ou crie sua conta.