OpenCode vazou chaves de API: o que fazer agora
O OpenCode confirmou invasão que expôs chaves da OpenAI, Anthropic e Google salvas no OpenCode Console por 1,4% dos usuários. Quem usa só o app local não foi afetado. Veja como revogar e checar a fatura.

Se você colou a chave da OpenAI, da Anthropic ou do Google no OpenCode Console, alguém pode estar gastando o seu crédito agora. O OpenCode confirmou no sábado (17) uma invasão que expôs chaves de provedores salvas por 1,4% dos usuários do Console, e o incidente ainda estava em andamento quando a empresa falou.
Quem usa só o agente no terminal, no desktop ou na extensão da IDE, com a chave guardada na própria máquina, ficou de fora. O problema está no serviço web. Abaixo vai o que se sabe, o que ainda está nebuloso e o passo a passo pra fechar a torneira.
O que o OpenCode confirmou
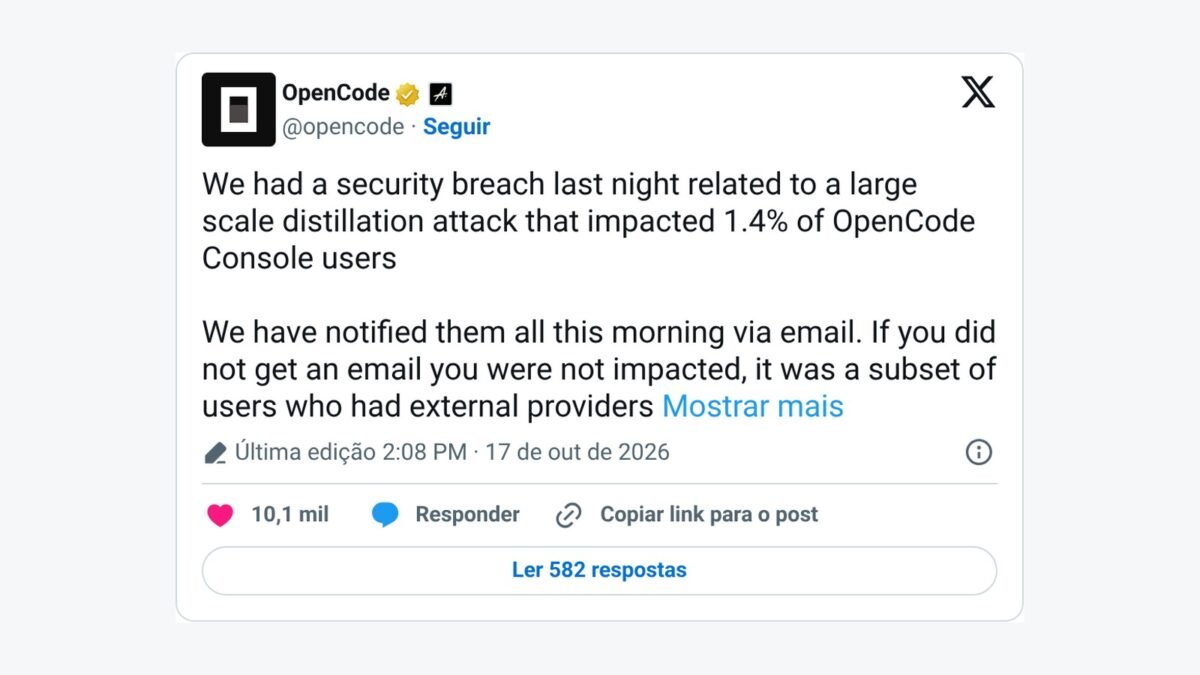
No post oficial no X, editado poucos minutos depois da primeira versão, a equipe disse que sofreu uma brecha de segurança “na noite passada”, ligada a um “ataque de destilação em larga escala”, que atingiu 1,4% dos usuários do OpenCode Console. Todos os afetados receberam e-mail na manhã de sábado. Segundo a empresa, quem não recebeu e-mail não está no grupo: foi um subconjunto de contas que tinham provedores externos vinculados.
O e-mail, reproduzido pelo Safeguard e por outros sites de segurança, tem o assunto “Action Required: Potential provider key breach”. O texto fala em acesso não autorizado a um sistema legado que estava em processo de desativação e diz que chaves de terceiros, como OpenAI e Anthropic, salvas no workspace “podem ter sido expostas”. O pedido é revogar e trocar essas chaves, atualizar os apps que usam cada uma e conferir o consumo recente.
O OpenCode diz que trabalha com Anthropic, OpenAI e Google na remediação e que não pode dar mais detalhes porque a investigação segue aberta. Até agora não explicou como o invasor entrou, por quanto tempo ficou lá dentro nem quantas pessoas cabem nesse 1,4%.
Console não é o app que você instala
A confusão de nome atrapalhou bastante nas primeiras horas. OpenCode é o agente de código open source que roda no terminal. OpenCode Console é o painel web hospedado onde times compartilham modelos, definem orçamento e vinculam a própria conta de provedor, salvando a chave lá pra que o Console encaminhe as requisições.
Dax Raad, cofundador, respondeu direto a Lydia Hallie, da Anthropic, que o caso envolve o Console, não o OpenCode em si, e que as chaves usadas no app local nunca chegam aos servidores da empresa. A documentação confirma esse desenho: quando você adiciona um provedor pelo comando /connect, a credencial vai para ~/.local/share/opencode/auth.json na sua máquina, segundo a página de provedores.
Isso não te libera de olhar o próprio computador. Uma chave em arquivo local continua sendo uma chave, e vale a mesma higiene de sempre: nada de commit com ela, nada de colar em chat.
O que a galera está dizendo
Quem puxou o alarme foi o pesquisador de segurança Matt Johansen, que postou no sábado, antes do anúncio oficial, que recebia DMs de gente com chave de API acumulando cobrança, antes de qualquer veículo noticiar. Horas depois, a Anthropic entrou na conversa: Lydia Hallie escreveu que a empresa revogou as chaves da API do Claude que acredita terem sido afetadas e recomendou criar uma nova a quem salvou chave no OpenCode.
No Hacker News, o tópico passou de 860 pontos. O comentário mais útil do fio esclarece a diferença entre Console e agente, e reclama que o próprio time explicou isso mal. Outro usuário defendeu que todo provedor deveria ter um botão de “invalidar chave” acionável por quem achou o vazamento, porque hoje vira corrida contra o relógio com cada vítima agindo sozinha.
Também apareceram relatos de cobranças que o dono não fez, alguns na casa das centenas de dólares, segundo a Cyera e outros sites que acompanham o caso. São relatos individuais, não números da empresa. Dax respondeu a alguns afetados pedindo os dados por e-mail pra processar reembolso.
Por que “ataque de destilação” importa pro seu bolso
Destilação é pegar um volume enorme de respostas de um modelo forte e usar esse material pra treinar outro modelo. Quem faz isso com a própria conta paga caro e ainda arrisca bloqueio. Com chave roubada, a conta vai pra outra pessoa. O OpenCode não detalhou a ligação entre a invasão e a destilação, mas o encaixe é óbvio: a chave dá acesso aos modelos e a fatura cai no dono.
Tem um detalhe que pega muita gente. O Console só enxerga as requisições que passam por ele. Se o invasor usou sua chave direto na API da OpenAI ou da Anthropic, esse consumo não aparece no relatório do OpenCode nem estoura o orçamento que você configurou no workspace. A cobrança chega pelo provedor, e é lá que você precisa olhar.
O que fazer agora (checklist de 15 minutos)
- Procure o e-mail. Busque por “Potential provider key breach” na caixa de entrada e no spam. Se chegou, você está no grupo afetado. Se não chegou, o OpenCode diz que você ficou de fora, mas trocar a chave custa pouco.
- Revogue no painel do provedor, não no Console. Apagar a chave do OpenCode não invalida a cópia que o invasor já tem. Entre direto no painel de chaves da OpenAI, da Anthropic e do Google AI Studio, digitando o endereço em vez de clicar em link de e-mail. Golpe de phishing adora surfar em incidente assim.
- Crie a chave nova antes de apagar a velha. Atualize as ferramentas que dependem dela e só depois revogue a antiga. Assim você não fica com tudo quebrado no meio da noite.
- Leia o consumo desde sexta (16). Procure uso em horário em que você estava dormindo, modelos que você não usa ou salto no número de requisições.
- Coloque limite de gasto. Cada painel tem um jeito diferente, e em alguns o limite é só alerta por e-mail. Confira se o seu corta de verdade.
- Uma chave por ferramenta. Dê nome tipo “opencode-notebook” ou “ci-projeto”. No próximo vazamento você revoga uma, não a vida inteira.
- Se teve cobrança indevida, junte prints do consumo e fale com o provedor e com o OpenCode. O cofundador vem prometendo reembolso caso a caso.
A opinião do NM
O OpenCode virou queridinho de muita gente que não quer ficar preso a um único fornecedor de IA, e com razão. O agente open source não tem culpa nessa história. O furo apareceu no serviço hospedado ao lado dele, que guardava chave alheia num sistema que a própria empresa já estava aposentando. Sistema legado esquecido ligado na tomada é clássico de incidente, e quem paga é o usuário.
A comunicação também deixou a desejar. Chamar o caso de “ataque de destilação” no primeiro post soou como jogar o foco no invasor, quando a pergunta que importa é como as chaves saíram. O mínimo agora é um relatório técnico com linha do tempo e com o que mudou no armazenamento das chaves.
Pra você, a lição prática é tratar chave de API como cartão de crédito sem senha. Já falamos aqui de trocar SMS por autenticador e de o que não colar no ChatGPT. Chave de provedor entra na mesma lista. E se você está testando modelo novo, tipo o DeepSeek V4.1 Flash, crie uma chave só pra isso, com limite baixo. Se vazar, o prejuízo para no teto que você escolheu.
Imagem de capa: Captura: X (@opencode), 18/10/2026.
 GuiaREA: como testar a IA que desmonta qualquer programaO REA liga Claude Code, Codex e Cursor a Ghidra, Hopper e IDA pra entender apps sem código-fonte. Passou de 128 mil estrelas no GitHub. Veja como funciona, os riscos legais e como testar.
 DicaTrês regras pra usar ChatGPT no estudo sem atrofiar o cérebroChatGPT no estudo sem muleta: tente sozinho, peça contraste, ensine em voz alta. Roteiro de 60 minutos e quando pausar a IA.
 GuiaPhotoCraft: o clone grátis do Photoshop feito com IA já substitui a Adobe?O PhotoCraft é um clone open source do Photoshop em Rust feito com IA. Veja o que já funciona, o que falta, como instalar e se dá pra cancelar a Adobe.
 GuiaClaude quer sua voz pra treinar IA: como desligarAnthropic passa a pedir (04 e 05/10) que usuários do Claude liberem gravações de voz para treinar IA; opção é separada dos chats e vem desligada.
Comentários (0)
Para comentar, entre ou crie sua conta.