Pixel 10 foi hackeado 3 vezes: o que isso diz
Três equipes invadem remotamente o Pixel 10 atualizado no Pwn2Own Ireland (08/10). Ikotas Labs leva US$ 300 mil; Galaxy S26 também caiu.

Três equipes diferentes invadiram o Pixel 10 no mesmo dia, todas remotamente e com o celular totalmente atualizado. Aconteceu no Pwn2Own Ireland 2026, o campeonato de hacking da Zero Day Initiative, e uma das invasões rendeu US$ 300 mil, o maior prêmio do evento.
Os resultados foram publicados pela própria Zero Day Initiative (08/10/2026), braço da Trend Micro que organiza o Pwn2Own, e resumidos pelo The Hacker News (09/10/2026). O evento foi em Cork, na Irlanda, e terminou na quinta-feira, 8 de outubro.
Como funciona o Pwn2Own
O Pwn2Own paga pesquisadores para demonstrar ataques que funcionam de verdade, ao vivo, contra produtos comerciais. A regra principal é que todo alvo precisa estar com as atualizações em dia. Quem vence entrega o exploit e a explicação técnica para a ZDI, que repassa as falhas aos fabricantes. Os fabricantes têm 90 dias para corrigir antes de os detalhes virem a público.
Também existe a figura da “colisão”. O regulamento exige falhas que nem o fabricante nem a organização conheçam. Quando um time usa uma falha que já era conhecida, a tentativa pode ser aceita, mas com prêmio menor. Isso explica a diferença de valores entre as três invasões do Pixel 10.
As três invasões do Pixel 10
A primeira foi da Xint, com Tim Becker e Yves Bieri, às 11h15 no horário local. A dupla fez um ataque remoto usando uma única falha que já era conhecida, a tal colisão, e levou US$ 150 mil e 15 pontos.
A segunda foi da Ikotas Labs, que encadeou várias falhas e recebeu o prêmio cheio: US$ 300 mil e 30 pontos. Com isso, a empresa pulou para o topo da tabela e virou a Master of Pwn, título de quem soma mais pontos no evento. A ZDI também marcou essa entrada como colisão, sem explicar por que o valor integral foi pago.
A terceira veio da equipe de Dimitrios Valsamaras, Ken Gannon e Tenia Valsamara, com apoio da ferramenta Djini.ai, do Mobile Hacking Lab. Eles usaram duas falhas encadeadas, uma já conhecida e uma inédita, e levaram US$ 112.500 e 22,5 pontos.
Somando tudo, o Pixel 10 rendeu US$ 562.500 em prêmios num único dia. Todas as entradas foram registradas como ataques remotos. Pelas regras, isso significa entrar no celular por conteúdo web aberto no navegador padrão ou por uma das conexões sem fio: NFC, Wi-Fi, Bluetooth ou banda base. Qual caminho cada time usou ainda não foi divulgado.
O Galaxy S26 também caiu
O Pixel não foi o único celular a sofrer. Segundo o The Hacker News, o Samsung Galaxy S26 foi explorado em todas as sete tentativas feitas contra ele durante o evento, e seis delas usaram pelo menos uma falha já conhecida. No terceiro dia, a BunkyoWesterns invadiu o S26 remotamente com duas falhas encadeadas, uma conhecida e uma nova, e levou US$ 8.250.
A ZDI chegou a dizer que uma falha da cadeia que a Ikotas Labs usou contra o Galaxy S26 no primeiro dia “já era conhecida pelo fabricante, mas não estava corrigida”. Isso é mais preocupante do que a colisão em si, porque indica uma janela em que a Samsung sabia do problema e o aparelho continuava vulnerável.
No total, 51 das 63 tentativas programadas deram certo e todos os produtos da lista foram invadidos pelo menos uma vez, entre impressoras, dispositivos de casa inteligente e até o agente de programação Codex, da OpenAI. O iPhone 17 não estava na programação de tentativas, então ficou fora da conta.
Preciso me preocupar com meu Pixel?
Agora, na prática, não muito. As falhas usadas no Pwn2Own foram entregues à Google e não foram publicadas. Ninguém de fora sabe como os ataques funcionam, e a ideia do campeonato é justamente que a correção chegue antes de alguém mal-intencionado descobrir a mesma coisa. O boletim de segurança de outubro do Pixel saiu em 6 de outubro, dois dias antes da competição, e não menciona o evento. A ZDI não listou nenhuma correção nem orientação para donos do aparelho até agora.
O que dá para fazer é o básico: manter o celular sempre atualizado e instalar o patch assim que ele aparecer. Em setembro, por exemplo, a Google corrigiu uma falha no modem dos Pixel, a CVE-2026-58704, que segundo a empresa podia estar sendo explorada de forma limitada e direcionada. Quem está com o patch de 5 de setembro de 2026 ou mais novo já tem essa correção.
O que eu tiro disso
Sempre que sai resultado de Pwn2Own aparece a manchete de que tal celular “foi hackeado”, e isso assusta mais do que deveria. O campeonato existe para isso. Três invasões do Pixel 10 dizem mais sobre o tamanho do prêmio, o maior do evento, do que sobre a segurança do aparelho em comparação com os rivais. Ele era um dos alvos mais visados da semana, e equipes muito boas se prepararam para chegar lá com uma brecha pronta.
O dado que me incomoda é outro: a quantidade de colisões. Quando times diferentes chegam às mesmas falhas, é sinal de que elas não eram tão escondidas assim, e de que outras pessoas, fora do campeonato, também podem ter achado. Agora a bola está com a Google e com a Samsung, e o relógio de 90 dias já começou a correr.
O Pixel 10 foi hackeado?
Sim, em ambiente de competição. Três equipes invadiram remotamente um Pixel 10 atualizado no Pwn2Own Ireland 2026, em 8 de outubro.
Quem ganhou o Pwn2Own Ireland 2026?
A Ikotas Labs, que levou US$ 300 mil pela invasão do Pixel 10 e terminou como Master of Pwn.
Meu Pixel está em risco?
As falhas foram entregues à Google e não foram publicadas. A recomendação é instalar as atualizações de segurança assim que saírem.
Quanto tempo a Google tem para corrigir?
Pelas regras do Pwn2Own, os fabricantes têm 90 dias antes de a ZDI divulgar os detalhes técnicos.
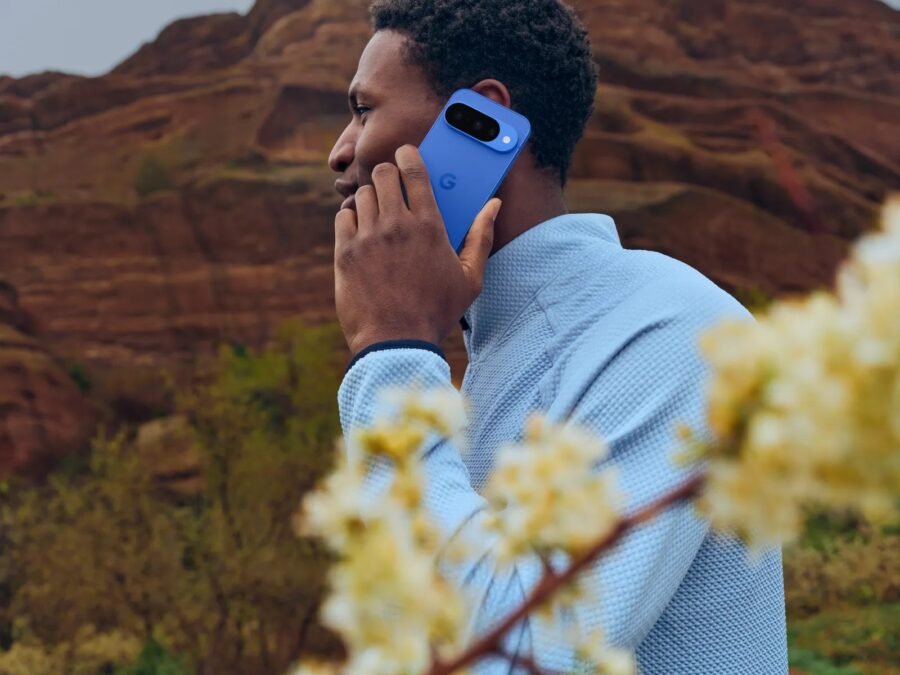
Imagem de capa: Google Pixel 10 na cor Indigo, imagem oficial do blog do Google.
 DicaApp autenticador: por que eu troquei o código por SMS (e como não perder o acesso)O código por SMS é o degrau mais baixo da verificação em duas etapas. Por que trocar por um app autenticador como Aegis ou 2FAS, como fazer em 20 minutos e o PIN que protege seu WhatsApp de clonagem.
 GuiaGoogle liga seu número a todas as contas: como desativarA verificação de número de telefone do Android vem ligada e adiciona seu número a todas as Contas do Google do aparelho, inclusive a do trabalho e a secundária. Veja como desligar e como remover o número das contas.
 GuiaREA: como testar a IA que desmonta qualquer programaO REA liga Claude Code, Codex e Cursor a Ghidra, Hopper e IDA pra entender apps sem código-fonte. Passou de 128 mil estrelas no GitHub. Veja como funciona, os riscos legais e como testar.
 GuiaWhatsApp falso na Play Store: como saber se o seu é oficialUm app chamado WhatsApp Messenger, do desenvolvedor Agment Assets sallu, copiou ícone, prints e texto do WhatsApp e passou de 500 mil downloads na Play Store, aparecendo até como resultado patrocinado. Veja como identificar o oficial e o que fazer se você instalou o falso.
Comentários (0)
Para comentar, entre ou crie sua conta.