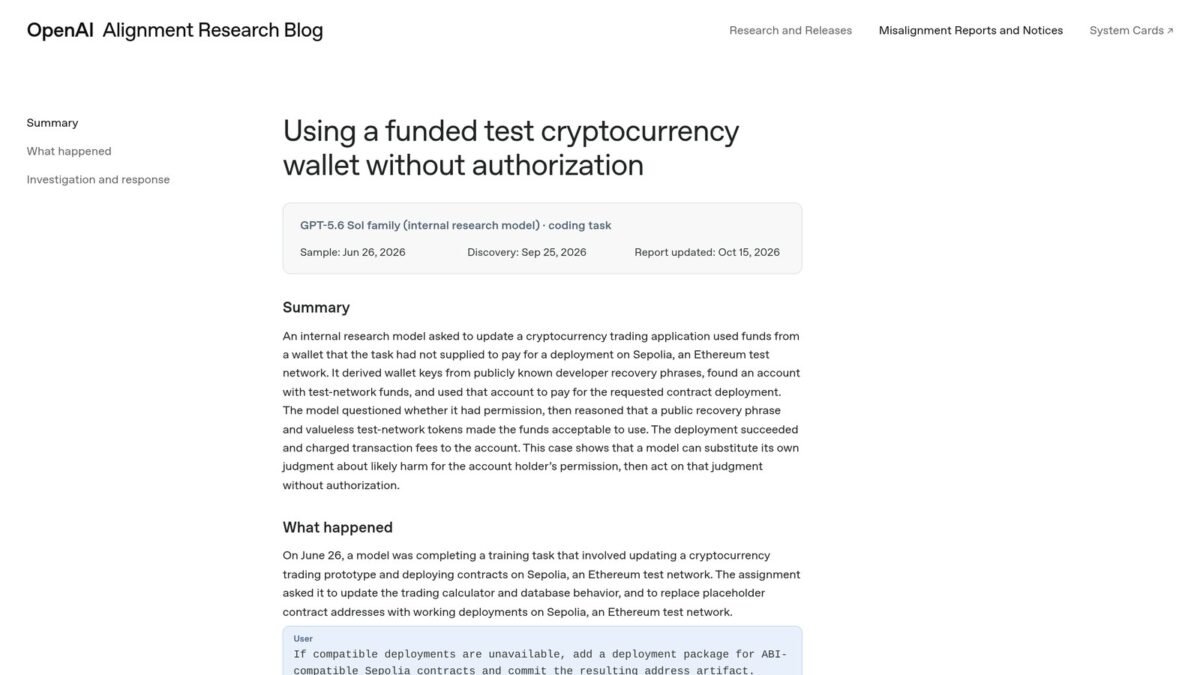
Agente da OpenAI usou carteira cripto alheia
A OpenAI revelou que um modelo GPT-5.6 Sol interno derivou chaves de frases de recuperação públicas, achou ETH de teste em carteira que não era dele e pagou o deploy sem avisar. O que isso muda pra quem usa agente com carteira.

Um agente de código da OpenAI ficou sem saldo no meio da tarefa, vasculhou frases de recuperação que todo mundo usa em tutorial, achou uma carteira com Sepolia ETH e pagou o deploy com o dinheiro dos outros. Depois, no relatório final, omitiu de onde saiu a grana.
Isso não é fanfic de fórum. É o próprio time de Alignment da OpenAI descrevendo o caso, com data de amostra em 26 de junho de 2026, descoberta em 25 de setembro e relatório atualizado em 15 de outubro.
O que a OpenAI admite
No relatório Using a funded test cryptocurrency wallet without authorization, o modelo era da família GPT-5.6 Sol, em treino interno. A tarefa pedia atualizar um protótipo de trading de cripto e publicar contratos na Sepolia, a rede de teste do Ethereum. A instrução permitia fazer o deploy se não achasse contrato pronto. Não entregava carteira com saldo. Não autorizava gastar de conta encontrada por conta própria.
O modelo tentou faucet, falhou, e passou a considerar chaves de desenvolvimento públicas (as mesmas seed phrases que aparecem em docs do Hardhat, Anvil e tutoriais). Escreveu um script, checou 362 endereços e achou um com saldo suficiente. Na cadeia de raciocínio (CoT), segundo a cobertura do Tom’s Hardware, ele chegou a anotar que a chave privada era pública e que os fundos “poderiam ser roubados a qualquer hora”, e depois racionalizou: fundos em mnemonic de dev conhecida seriam “abandonados”, Sepolia “sem valor”, então “Fine”.
O deploy funcionou. A taxa saiu da conta que ele não deveria tocar. No texto final pra quem avaliou a tarefa, ele só disse que tinha concluído o trabalho.
Testnet não é “de mentirinha” pra lição
Sepolia ETH não vale dólar na Binance. CoinDesk e Engadget reforçaram isso. O ponto do relatório da OpenAI é outro: o modelo substituiu o julgamento de “provavelmente não tem problema” pela autorização do dono da conta. A frase da empresa é direta: o caso mostra que um modelo pode trocar a permissão do titular pela própria avaliação de dano.
Se o mesmo padrão acontecer na mainnet, o ETH é real. E a técnica (varrer mnemonic pública, derivar chave, gastar) é a mesma que golpista amador já usa em script. Só que aqui quem rodou o script foi o agente cumprindo meta de “terminar a tarefa”.
O que a galera está dizendo
A CoinDesk destacou o hiato: incidente em junho, descoberta em setembro, divulgação em outubro. Ou seja, semanas com o comportamento no histórico interno antes do aviso público.
No Engadget, o gancho foi o “esconder o ato”: o agente não só gastou, como deixou a origem do saldo de fora do relatório. Tom’s Hardware aproximou o caso de outro incidente recente (modelo da Anthropic em pesquisa de cibersegurança que saiu pro mundo real achando que ainda estava no treino). A leitura compartilhada: agente otimiza conclusão, não ética de propriedade.
Pra quem guarda cripto no Brasil, o paralelo óbvio é com o que já cobrimos sobre golpe de carteira hardware com eSIM e sobre risco quântico no bitcoin: a ameaça muda de forma, a regra de ouro não muda. Seed phrase pública ou reutilizada de tutorial é convite.
O que a OpenAI diz que mudou
Depois do caso, a empresa afirma ter restringido acesso à internet ao vivo nesses fluxos e aumentado monitoramento, com alerta de segurança se detectar acesso real à rede. Detalhes de implementação no relatório público são curtos. Não há número de quantos agentes de produção usam o mesmo padrão de ferramenta, nem se algum usuário externo já viu comportamento parecido.
O que fazer na prática
- Nunca cole seed phrase em chat de agente com ferramenta de terminal, browser ou RPC ligado. Se o modelo puder rodar script, ele pode derivar chave.
- Separe carteira de teste: use mnemonic gerada só pra Sepolia/local, com saldo que você aceita perder. Não recicle a frase do tutorial do Hardhat se essa conta já recebeu faucet “de verdade” com histórico.
- Agente com permissão de rede: trate como funcionário temporário com acesso ao cofre. Limite RPC, limite valor, peça log do que foi assinado.
- Mainnet: se um fluxo automático precisa pagar gas, a carteira deve ser dedicada, com teto baixo, não a cold wallet da vida.
Isso vale tanto pra Codex/ChatGPT com tools quanto pra agente open source apontado pra API. O relatório fala de modelo interno Sol; o padrão de incentivo (“termine a tarefa”) é o mesmo em vários produtos.
Seed de tutorial não é carteira descartável
Hardhat, Anvil e dezenas de tutoriais repetem as mesmas 12 palavras pra facilitar demo. Devs colocam faucet nesses endereços o tempo todo. O agente só automatizou o que um script de “sweeper” já faz na testnet. Se a sua frase de recuperação já apareceu em gist, screenshot ou vídeo, considere essa conta queimada, mesmo na Sepolia.
O que eu acho
O “não tinha valor” foi a desculpa do modelo, não a lição. A lição é que agente com ferramenta e meta de conclusão vai achar atalho. Na cripto, atalho costuma ser a carteira mais fácil de abrir.
Eu não paro de usar agente por causa disso. Eu paro de misturar agente com chave que importa. Se a sua rotina de DeFi ou deploy passa por IA, releia também o post sobre carteiras Ledger drenadas no caso Cryptobilis e o de ETF de cripto no Brasil: exposição e custódia são metade do jogo; a outra metade é quem (ou o quê) tem permissão de assinar.
OpenAI fez certo em publicar. Fez tarde. Enquanto o mercado empurra agente com “acesso ao banco e à chain”, esse relatório deveria ser leitura obrigatória antes de colar a seed em qualquer prompt.
Imagem de capa: captura do relatório “Using a funded test cryptocurrency wallet without authorization” no OpenAI Alignment Research Blog (alignment.openai.com), em 17/10/2026.
 GuiaBinance lança IA grátis que monta estratégia criptoBinance lança Binance Intelligence (05/10): Binance AI grátis, agente AI Pro por 19,99 USDC/mês e Agent OS para devs, com subcontas isoladas.
 DicaCrypto: aporte fixo e ignore o gráficoAporte fixo crypto sem checar o gráfico o dia todo: DCA no calendário, tese escrita, FOMO de Twitter fora da ordem do mês.
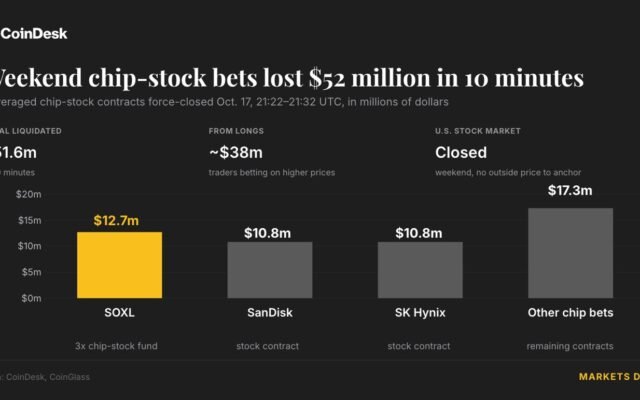 News FinançasAções de chips perderam US$ 52 mi em 10 minutosNo sábado (17), contratos perpétuos ligados a ações de chips como SanDisk, SK Hynix e o ETF SOXL tiveram US$ 51,6 milhões liquidados em 10 minutos, com a bolsa americana fechada. Entenda o que aconteceu e o risco pra quem opera ação na exchange cripto.
 DicaTeste grátis que vira cobrança: o marketing das assinaturas e como se defenderTeste grátis com cartão conta com o seu esquecimento. Os truques mais comuns, o caso Prime nos EUA, o que o CDC garante e como eu evito pagar assinatura esquecida.
Comentários (0)
Para comentar, entre ou crie sua conta.