Falha no Telegram: atender ligação podia invadir seu Android
Uma falha no Telegram para Android deixava um invasor rodar código no seu celular só porque você atendeu uma ligação. Afetou quatro anos de versões, da 8.6.2 à 12.10.3, e já tem correção. Veja como conferir sua versão e o ajuste de privacidade que bloqueia esse tipo de ataque.

Atender uma ligação no Telegram parecia a coisa mais inofensiva do mundo. Só que, por quatro anos, isso bastava pra um invasor rodar código no seu Android. A falha foi revelada na quarta-feira (29) pela startup de segurança NebuSec e atinge todas as versões do app entre a 8.6.2, de março de 2022, e a 12.10.3, de setembro deste ano.
A boa notícia é que a correção já existe e leva um minuto pra instalar. A má é que muita gente desliga a atualização automática da Play Store pra economizar dados ou espaço, e aí o celular continua exposto. Se você já mexeu nas permissões do Android depois da nova regra do Google pra instalar APK, sabe que vale a pena olhar essas configurações com calma de vez em quando.
Como a falha funcionava
Durante uma ligação no Telegram, os dois aparelhos trocam mensagens curtinhas pra combinar a chamada e avisar o estado de cada lado. Uma delas, chamada MediaState, diz se o microfone está mudo, se a câmera está ligada e pra que lado o vídeo está girado. O problema estava no trecho de código que lê essa mensagem.
Segundo a análise publicada pela The Hacker News, o app conferia o campo da rotação do vídeo e, logo depois, lia outro campo, o do estado do vídeo, mesmo quando ele nem vinha na mensagem. Com isso o Telegram acabava mexendo num pedaço da memória que não devia. Um atacante que montasse essa mensagem do jeito certo conseguia transformar o erro em execução de código.
Pra piorar, o invasor não precisava de nada especial. Uma conta comum do Telegram já servia, e a vítima só tinha que atender. A NebuSec confirmou o ataque em ligações privadas, em celulares com processador ARM64, que é praticamente todo Android vendido nos últimos anos.
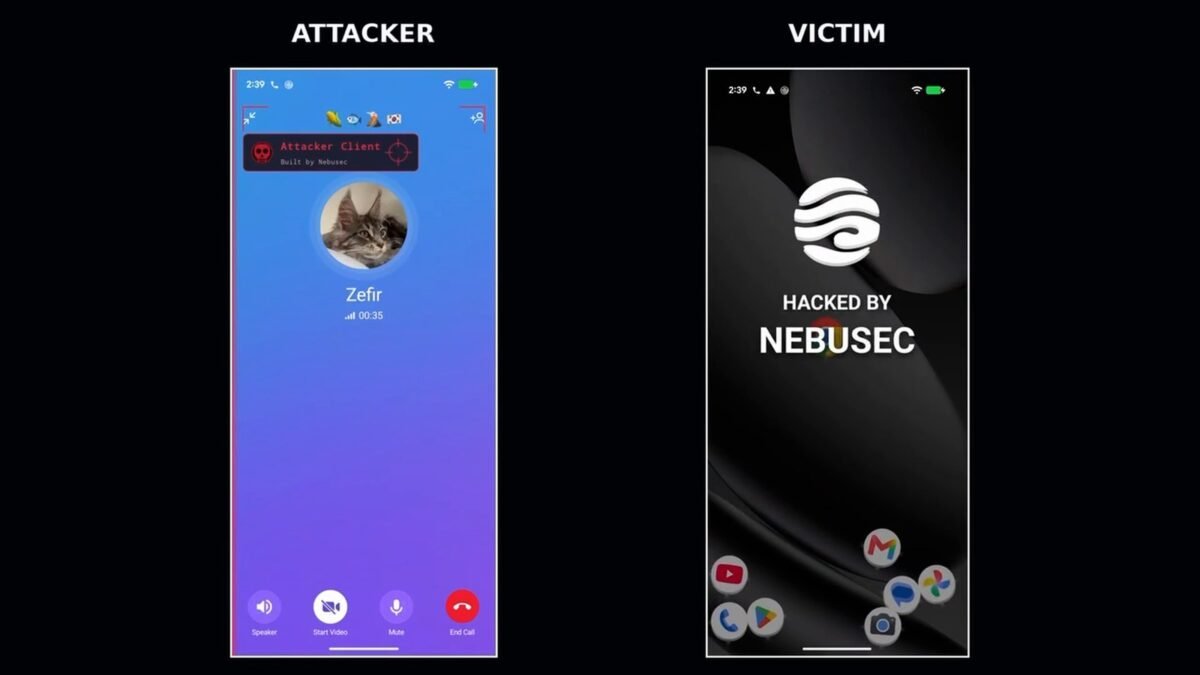
Sozinha, a falha deixa o atacante rodar código dentro do Telegram. Só que, segundo o CEO da NebuSec, Eten Zou, em entrevista ao The Hacker News, a empresa juntou o erro com um vazamento de informação e com um exploit de root do Android. Com os três encadeados, o invasor ganha controle total do aparelho, incluindo mensagens, microfone e câmera. O vídeo de demonstração mostra o celular da vítima atendendo a chamada e, uns 30 segundos depois, os ícones caindo da tela com o logo da empresa no lugar.
Quem estava exposto e o que o Telegram disse
Quem usa Telegram no Android e não atualizou o app desde o fim de setembro está na faixa de risco. Não há sinal de que a falha tenha sido usada em ataques reais, e a NebuSec acredita que ninguém mais tinha percebido que dava pra chegar à execução de código por ali.
A história com o Telegram é meio estranha. A NebuSec diz que avisou a empresa em 26 de setembro, quando a versão 12.10.4 já tinha saído com a correção. O Telegram respondeu que não achava o bug explorável a ponto de rodar código. Por isso não houve código CVE, que é o número oficial de registro de vulnerabilidades, nem recompensa paga ao pesquisador. Até a publicação deste texto, o Telegram não tinha comentado o caso publicamente.
Outro detalhe curioso: o iPhone e o computador receberam a mesma correção bem antes. O Telegram usa uma biblioteca de chamadas compartilhada entre as versões, chamada tgcalls, e o ajuste entrou no iOS na versão 12.7, em maio, e no Desktop na 7.0.1, em julho. O Android foi o último a receber. A NebuSec diz ainda que achou o bug com a ajuda de uma ferramenta própria baseada no GPT-5.4, da OpenAI. A mesma IA que ajuda a achar o buraco também pode ajudar quem quer explorar, e isso deve aparecer cada vez mais nesse tipo de notícia.
Na comunidade de segurança, a reação foi uma mistura de susto e alívio. O francês Bluetouff destacou no X que o próprio The Hacker News encontrou o erro no código-fonte aberto do app, o que dá mais peso à denúncia. E o analista Nathan Harrell resumiu a receita que a maioria repetiu: conferir a versão e limitar quem pode te ligar.
Como se proteger agora
São três passos, e o primeiro resolve o problema de vez:
- Atualize o app. Abra a página do Telegram na Google Play e toque em Atualizar, se o botão aparecer. Depois abra o Telegram, vá em Configurações e role até o fim da tela: o número da versão aparece lá embaixo e precisa ser 12.10.4 ou maior. Se a Play Store ainda mostrar a 12.10.3 pra você, pode ser que a atualização esteja chegando aos poucos, então vale voltar na página do app nos próximos dias e conferir de novo. Dá pra conferir também em Configurações do Android, Apps, Telegram.
- Limite quem pode te ligar. No Telegram, entre em Configurações, Privacidade e Segurança, Chamadas, e troque pra Meus Contatos ou Ninguém. A própria NebuSec diz que isso bloqueia o ataque, porque a falha só dispara se a ligação chega e você atende.
- Não atenda número que você não conhece. Parece óbvio, mas muita gente atende por curiosidade. Recusar a chamada já evita o gatilho, mesmo sem a atualização.
Aproveite que está mexendo na segurança do celular pra olhar outras portas. Se a sua conta do Telegram ou do WhatsApp ainda depende do código por SMS, troque pela confirmação em duas etapas com senha e use um app autenticador nos serviços que aceitam. Clonagem de conta continua sendo o golpe mais comum por aqui, bem mais que exploit sofisticado.
Outra falha recente pega o Android só com uma mensagem invisível, e vale conferir se o seu celular já está protegido contra o SMS da Morte.
Tem outra falha na fila
Não é o único problema do Telegram neste mês. A Zero Day Initiative publicou em 15 de outubro um alerta sobre uma falha no rlottie, a biblioteca que o app usava pra desenhar figurinhas animadas, registrada como CVE-2026-111105. Ela pode deixar um invasor rodar código se a pessoa abrir um arquivo ou página maliciosa. No Android, o Telegram já trocou o rlottie por uma biblioteca nova, escrita em Rust, entre as versões 12.8.1 e 12.10.0. Ou seja, quem atualiza o app em dia fica protegido das duas de uma vez.
App de mensagem desatualizado é risco, e esse caso deixa isso bem concreto. Se você gosta de manter o celular no controle, vale ver também como esconder suas mensagens do Discord do Google. Qual a versão do seu Telegram aí agora?
Imagem de capa: quadro do vídeo de demonstração da NebuSec, via @nebusecurity no X
Ao se inscrever você concorda com a Política de Privacidade. Dá pra sair a qualquer momento.
 DicaLimitar a carga do celular em 80% vale a pena?iPhone, Samsung e Pixel já deixam você travar a carga em 80%. A química diz que ajuda, mas os testes de um ano com iPhone mostram ganho pequeno. O que pesa de verdade na saúde da bateria, onde fica a opção em cada celular e quem deve ligar.
 DicaPendrive falso: como testar a capacidade realUm especialista em segurança comprou 12 pendrives baratos de 1 e 2 TB e todos eram falsos; um de "2 TB" tinha 62 GB. Como o golpe funciona, os programas grátis que mostram a capacidade real (ValiDrive, H2testw e f3) e o que fazer se o seu for um deles.
 GuiaComo tirar anúncios da Android TV de graçaO CleanYourTV (ex tv-vibehack) remove anúncios e bloat da Android TV ou Google TV pelo Wi-Fi, sem root, e troca a home por um launcher estilo Apple TV. Reversível em um comando.
 GuiaGoogle liga seu número a todas as contas: como desativarA verificação de número de telefone do Android vem ligada e adiciona seu número a todas as Contas do Google do aparelho, inclusive a do trabalho e a secundária. Veja como desligar e como remover o número das contas.
Comentários (0)
Para comentar, entre ou crie sua conta.