Extensões do Chrome sequestram buscas: veja se a sua está
A Socket achou 319 extensões do Chrome que trocam seu buscador e passam cada pesquisa por um servidor do operador, somando 13,4 milhões de usuários. Veja como o esquema funciona, por que não pedir permissão nenhuma não quer dizer segurança e como conferir o seu navegador em dois minutos.

Aquela extensão que você instalou pra converter um PDF ou achar o manual da geladeira pode estar lendo todas as suas pesquisas. A empresa de segurança Socket publicou nesta quinta (29) um levantamento com 319 extensões do Chrome que trocam o buscador do navegador e passam cada busca por um servidor do próprio operador, somando cerca de 13,4 milhões de usuários desde 2016.
A parte que assusta é como elas passam despercebidas. Nenhuma pede permissão especial na hora da instalação, e foi justamente isso que fez muita gente (e muita ferramenta de análise) achar que eram inofensivas. Se você já caiu numa extensão com backdoor antes, vai reconhecer o padrão, porque de novo a ameaça veio de algo que parecia pequeno e útil.
O que a Socket encontrou
O relatório, assinado pelo pesquisador John Tuckner, amplia uma investigação de abril de 2025. Dessa vez a equipe achou 264 extensões novas, com 8,7 milhões de usuários a mais, e chegou ao total de 319. Pra ter uma ideia do tamanho, se tudo isso fosse uma extensão só, ela estaria entre as 25 mais populares da Chrome Web Store hoje.
Os nomes são aqueles que aparecem em anúncio de canto de página: localizador de manuais, busca segura, conversor de PDF, busca com IA. Quase ninguém procura essas coisas na loja. Elas chegam por propaganda paga, inclusive no Google Ads e na rede Bidbrain, e a maioria fica como “não listada” na Chrome Web Store, ou seja, só abre pra quem tem o link direto. Isso deixa as extensões longe da busca da loja e dificulta bastante a vida de quem tenta rastrear o esquema.
Como o sequestro da pesquisa funciona
O truque usa um recurso legítimo do Chrome. Toda extensão pode declarar, no arquivo de configuração chamado manifest, um novo mecanismo de pesquisa padrão. Não roda código nenhum. Segundo a Socket, uma das extensões analisadas era literalmente esse arquivo e três ícones, nada mais.
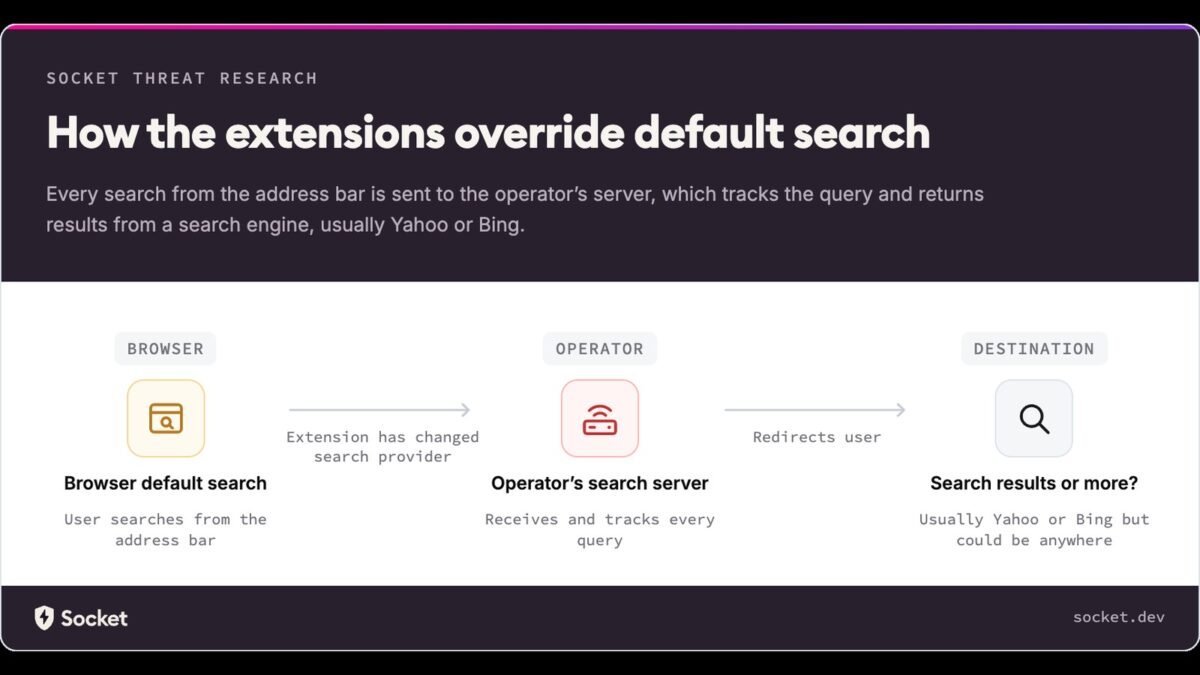
Só que esse buscador “novo” é um servidor intermediário do operador. Você digita a pesquisa na barra de endereço, ela vai primeiro pra lá e só depois segue pro Yahoo ou pro Bing, com uma etiqueta de parceiro anexada. É dessa etiqueta que sai o dinheiro, porque os buscadores pagam comissão a quem traz tráfego. No meio do caminho, o operador guarda o seu histórico completo de pesquisas, muitas vezes ligado a um identificador único.
O detalhe que mais preocupa os pesquisadores é que o destino é decidido no servidor, a cada busca. Funciona como um sistema de distribuição de tráfego: hoje manda pra resultados reais, mas pode mandar uma pesquisa específica, ou um usuário de certo país, pra uma página de phishing ou um download malicioso sem que a extensão mude uma linha.
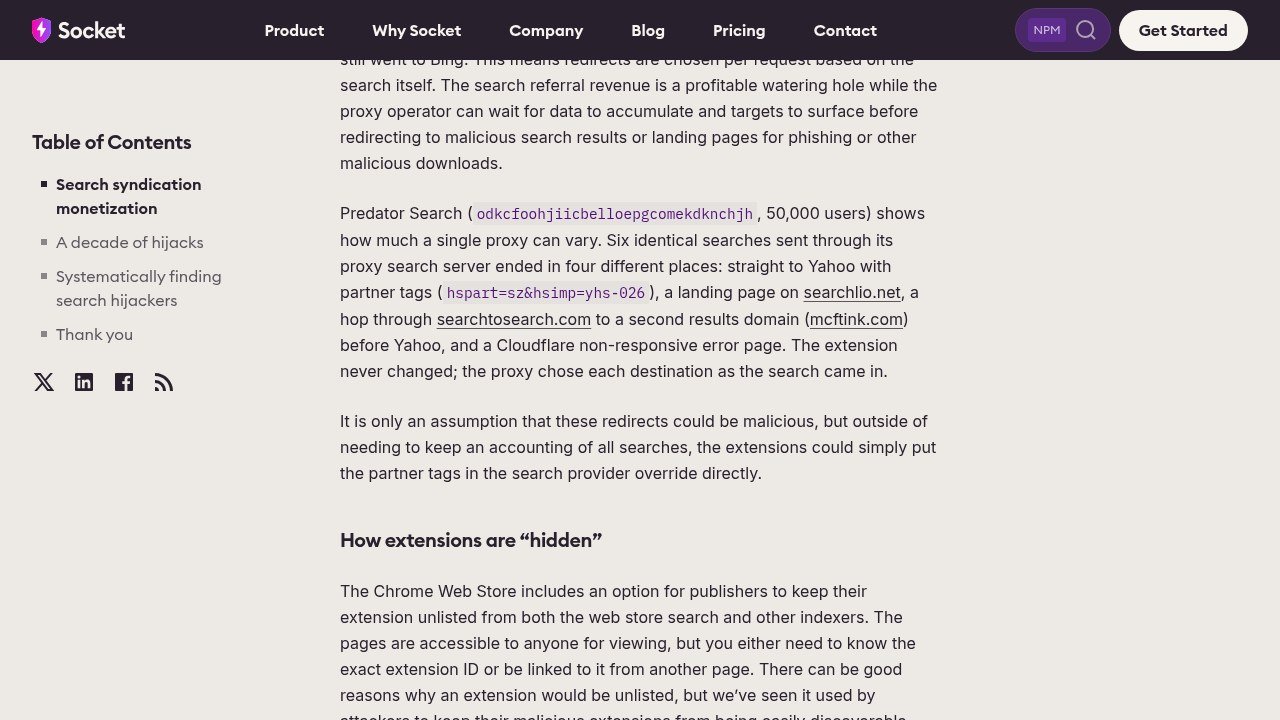
A Socket mostrou isso na prática com a Predator Search, que tem 50 mil usuários. Seis pesquisas iguais acabaram em quatro destinos: direto no Yahoo com etiqueta de parceiro, numa página do searchlio.net, num desvio por searchtosearch.com e mcftink.com antes do Yahoo e numa página de erro da Cloudflare. A extensão era a mesma nos seis casos. Quem escolheu o caminho foi o servidor. Por enquanto os pesquisadores viram quase só redirecionamento com etiqueta de comissão, mas o mecanismo pra fazer coisa pior já está montado.
Quem está por trás
São poucos grupos organizados, cada um com dezenas de extensões que parecem de publicadores diferentes. A Intango publicou cerca de 111 extensões desde 2018, com 2,2 milhões de instalações espalhadas por 279 domínios, cada um com seu próprio e-mail de contato pra parecer uma empresa pequena independente. A Tightrope Interactive, dona do navegador Lumio, rodou uns 200 mil anúncios no Google em 307 domínios.
Em 2024 veio a onda SecuryBrowse, com 58 extensões de nomes que soam como antivírus (“Fire Shield”, “Wise Ghost”, “Securify”) e 4,9 milhões de usuários. Essas, além de sequestrar a busca, pediam várias permissões sensíveis. Entre 2025 e 2026 surgiu um grupo focado no Bing, com 37 extensões. Quinze publicadores que pareciam independentes atualizaram tudo nos mesmos quatro dias de junho, o que entregou que era um ator só.
A própria Socket faz uma crítica ao Google no texto: mais extensões listadas significam mais anúncios rodando, e por isso talvez não haja tanta pressa em fiscalizar. Na comunidade de segurança, o perfil InfraStack resumiu bem o problema: como elas não pedem permissão e não têm código, revisões baseadas em permissões deixam todas passarem.
Como checar o seu Chrome agora
Leva uns dois minutos e vale pra Edge, Brave e outros navegadores baseados no Chromium também.
- Digite
chrome://extensionsna barra de endereço e olhe a lista com calma. Desconfie de qualquer coisa com nome genérico de busca, PDF, manual, clima ou “pesquisa segura” que você não lembra de ter instalado. Na dúvida, remova. - Vá em Configurações e depois em Mecanismo de pesquisa. Se aparecer um buscador que você não escolheu, ou um aviso dizendo que uma extensão está controlando essa configuração, a culpada é essa extensão.
- Depois de remover, volte em Mecanismo de pesquisa e coloque o Google, o Bing ou o DuckDuckGo de novo como padrão.
- Faça uma pesquisa qualquer pela barra de endereço e repare no endereço que aparece durante o carregamento. Se passar por um domínio estranho antes do buscador, ainda tem algo ali.
- Se a extensão suspeita estava instalada havia muito tempo, trate o seu histórico de pesquisas como exposto. Não precisa trocar senha só por isso, já que elas não pediam acesso aos sites, mas vale redobrar a atenção com links que aparecem em resultados de busca.
Pra não cair de novo, a regra é simples: instale extensão só quando você mesmo foi procurar na loja, nunca a partir de anúncio ou pop-up. É o mesmo raciocínio do golpe do falso emulador de PS5 no GitHub, onde a isca era algo que todo mundo queria baixar. E se você usa assistente de IA no navegador, o guia de extensão do ChatGPT no Chrome mostra como conferir de onde a extensão veio antes de instalar.
Se você gosta de entender a cabeça de quem monta esse tipo de esquema, o livro Técnicas de Invasão estava R$ 48,75 na Amazon quando conferi. Ele conta casos reais em português e ajuda a reconhecer a isca antes de clicar.
O que muda pra quem só quer pesquisar em paz
Pouca coisa muda na rotina, desde que você limpe o navegador hoje. O ponto que fica é que “não pede permissão” deixou de ser sinônimo de “seguro”. E quanto menos extensão instalada, menos porta aberta. Se privacidade é uma preocupação sua, vale ler também o que não contar pro ChatGPT, porque as suas pesquisas e as suas conversas com IA contam muito sobre você. Quantas extensões você achou aí que nem lembrava de ter instalado?
Imagem de capa: diagrama do relatório Searchjacked mostrando como as extensões desviam a busca padrão, via Socket
Ao se inscrever você concorda com a Política de Privacidade. Dá pra sair a qualquer momento.
 DicaPendrive falso: como testar a capacidade realUm especialista em segurança comprou 12 pendrives baratos de 1 e 2 TB e todos eram falsos; um de "2 TB" tinha 62 GB. Como o golpe funciona, os programas grátis que mostram a capacidade real (ValiDrive, H2testw e f3) e o que fazer se o seu for um deles.
 GuiaComo tirar anúncios da Android TV de graçaO CleanYourTV (ex tv-vibehack) remove anúncios e bloat da Android TV ou Google TV pelo Wi-Fi, sem root, e troca a home por um launcher estilo Apple TV. Reversível em um comando.
 GuiaComo usar DLSS 5 em placa AMD Radeon de graçaO mod grátis DLSS-NR on AMD chegou à versão 0.8.0 e leva DLSS 5, Frame Generation, Ray Reconstruction e Super Resolution pra Radeon RX 9000 e 7000 (a RX 6000 por enquanto só ganha o DLSS 5). Precisa de Windows 11 e não roda em jogo com anti-cheat.
 DicaFoto feita por IA? Como checar no detector do GoogleO Google abriu pra todo mundo o SynthID Detector, que procura a marca d'água invisível de IA do Google, OpenAI, NVIDIA e Kakao em fotos, vídeos e áudios. Como usar de graça, o limite de 10 checagens por dia, a alternativa em português no Gemini e por que um resultado negativo não prova que a foto é real.
Comentários (0)
Para comentar, entre ou crie sua conta.